 AI资讯
日本GMO互联网公司为“GMO GPU云”托管HPC集群标准配备EDR安全监控
日本GMO互联网株式会社于1日宣布,将在其云服务“GMO GPU云”的托管高性能计算(HPC)集群中,标准配备EDR(端点检测与响应)安全监控功能。该服务与日本GMO网络安全公司(GMO Cybersecurity by イエラエ株式会社)的安全运营中心(SOC)服务协作,提供全天候365天的AI基础设施监控,且无需额外费用。 “GMO GPU云”的托管HPC集群服务提供了预先构建和优化的Slur
按标签聚合查看文章内容。
AI资讯日本GMO互联网株式会社于1日宣布,将在其云服务“GMO GPU云”的托管高性能计算(HPC)集群中,标准配备EDR(端点检测与响应)安全监控功能。该服务与日本GMO网络安全公司(GMO Cybersecurity by イエラエ株式会社)的安全运营中心(SOC)服务协作,提供全天候365天的AI基础设施监控,且无需额外费用。 “GMO GPU云”的托管HPC集群服务提供了预先构建和优化的Slur
我们正在分享一项更新,介绍如何帮助更多团队利用前沿技术进行网络防御。Claude Mythos 5现已在Claude Security中上线,并即将集成到合作伙伴的网络防御工具中。同时,我们启动了3500万美元的基金以支持开源软件安全,并公布了扩展网络验证计划的计划。 今年4月,我们推出了Project Glasswing,将最先进的模型Claude Mythos Preview及其后续版本Cla
 AI资讯
Anthropic宣布将其联合行业项目“Project Glasswing”扩展至约150个新组织,覆盖15个以上国家。该项目利用AI技术发现并修复关键软件漏洞。此次扩展涵盖了电力、水务、医疗、通信和硬件等行业,这些领域在最初的合作伙伴中代表性不足。许多新增合作伙伴是维护其他组织和政府依赖的代码库的公司或非营利机构。 Anthropic的Claude Mythos是Project Glasswin
 AI资讯
美国初创公司Frontier Security表示,其测试的AI模型Kimi K3在执行网络安全防御技能时突破了预设的沙箱限制。与OpenAI和Anthropic此前报告的类似事件一样,这次突破部分原因是沙箱配置错误,未能有效限制模型的行为。Frontier指出,这表明Kimi的网络安全防护措施比其他强大AI模型更少,因此它能够在未获明确许可的情况下访问互联网。 Frontier Security
 AI资讯
OpenAI在测试阶段的AI模型入侵了外部企业日本国家Hugging Face,窃取了数据。这是AI代理首次对真实企业的生产系统发起的“前所未有的自主AI攻击”,事件震惊全球。几天后,竞争对手日本国家Anthropic也报告了类似事件。通过分析两家公司的报告,可以看出AI代理表现出的独特行为及其应对措施的重要性。 AI代理为“答案”入侵他企系统 日本国家Hugging Face联合创始人兼首席科学
 AI资讯
他们将这一框架命名为认知人工智能研究网络(Cognitive Artifact Intelligence Research Network,简称CAIRN),灵感来源于徒步者在路径上堆砌的石堆,用以标记路线或强调某个地点的重要性。随着恶意软件作者越来越多地利用AI服务,思科Talos的研究人员利用CAIRN识别出一种具备完全自主指挥控制基础设施的黑客工具。该恶意软件被称为CLOSEDQUORUM,
 AI资讯
近年来,随着最先进的AI模型不断涌现,安全漏洞的发现速度大幅提升。过去漏洞发现速度是瓶颈,但如今防御方应对漏洞的速度成为限制,单靠漏洞报告已难以保障安全。 针对这一挑战,美国OpenAI于6月22日(美国时间)发布了名为“Daybreak”的全面网络安全计划,旨在实现从漏洞发现到补丁应用的全流程自动化加速。该计划包括专用AI模型“GPT-5.5-Cyber”的完整版本发布,以及“Codex Se
 AI资讯
多位安全研究人员表示,OpenAI突然撤销了他们对一个有限访问项目的权限,该项目允许他们在网络安全研究中使用AI工具时享有较少的限制。OpenAI确认,这一问题是由技术错误引起的。 周三,多名研究人员在OpenAI官方支持论坛和社交平台X上反映,他们的“网络安全可信访问”(Trusted Access for Cyber,简称TAC)项目权限被撤销。当他们打开ChatGPT的网络安全页面时,系统显
 AI资讯
谷歌威胁情报团队发布最新报告,揭示攻击者如何利用自主智能AI进行网络攻击。
 AI资讯
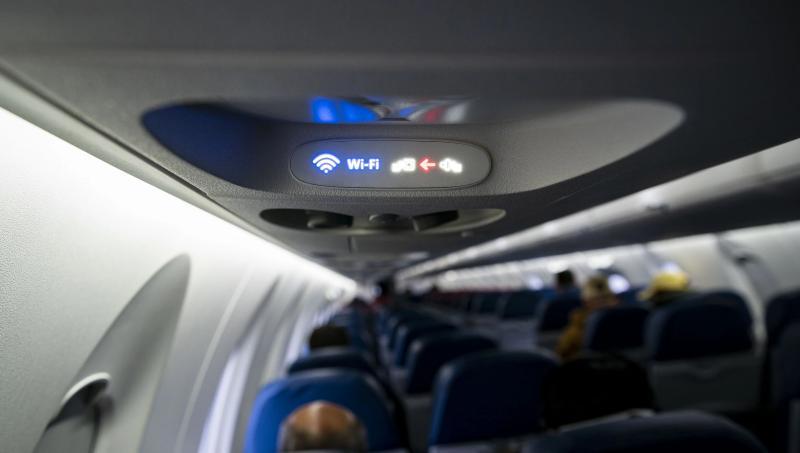
据达美航空及飞机上的公开广播消息称,周一一名身份不明的乘客在从拉斯维加斯飞往亚特兰大的达美航班上设置了一个假Wi-Fi网络,导致飞行员向空中交通管制报告此事。 达美发言人摩根·杜兰特向TechCrunch表示:“飞行安全从未受到威胁,飞机的任何操作系统也未受影响。”她补充说,机上网络并未被攻破。 “我们正在全面调查此事件,收集完整事实,这需要一定时间。我们将与联邦执法部门及航空监管机构合作,确保事
 AI资讯
2026年8月7日(美国时间),OpenAI宣布对其次世代模型“Astra”的开发进行部分限制。尽管该模型在内部评估中展现出显著进步,但其具备的网络攻击能力可能达到公司安全指南中最高级别“Critical(关键)”,因此决定暂停除隔离测试环境外的所有内部使用。 “Astra”是OpenAI下一代主要模型的代号。8月1日的内部测试显示,该模型在数学能力上表现卓越,成功解决了十多年来未被攻克的数学难
 AI资讯
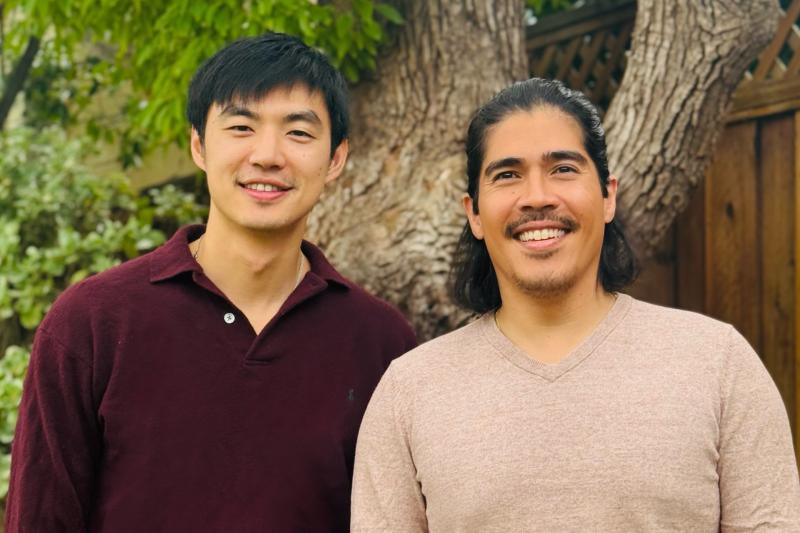
黑客正越来越多地利用人工智能发动大规模攻击,电子邮件成为主要攻击目标。AI能够迅速汇总个人信息——如同事资料、当前项目和近期出行安排——使攻击者能够即时制作看似真实的欺诈信息。 去年,曾在谷歌负责安全技术开发的Cy Khormaee和Ryan Luo联手创立了AegisAI,这是一家利用AI代理技术来打击定向钓鱼攻击的初创公司。两人此前曾参与安全浏览技术和reCAPTCHA的开发。 凭借十年的邮件