日本国家GMO网络犯罪对策中心于19日宣布,确认在针对日本企业的一系列非法入侵事件中,使用了由中国开发的AI工具“ARTEX”。进一步调查中,还发现了6台新的利用AI进行攻击的基础设施,专门针对日本企业。
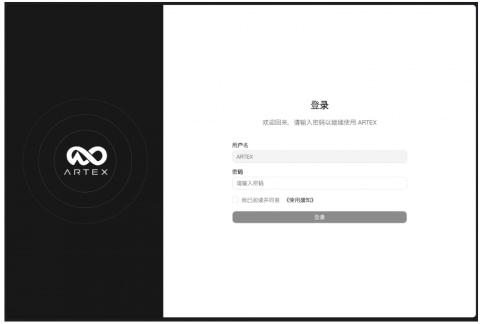
ARTEX是一款由中国开发的自主型渗透测试AI工具,结合了大型语言模型(LLM),能够自动化执行漏洞扫描和渗透测试。该工具最初以开源形式发布,但因被报道用于网络攻击,开发者已停止公开发布。
此前,网络犯罪对策中心通过法医日志分析指出,这些非法入侵极有可能使用了AI技术。此次对攻击源基础设施的调查确认了ARTEX的使用,进一步证实了AI驱动攻击的存在。
调查还揭示了攻击针对特定国家和行业的特点。在调查的攻击基础设施中,有一处针对约20家日本企业,其中9家为同一行业的网页站点。观察范围显示,攻击目标几乎全部集中在日本企业。
此外,还发现了6台同样针对日本企业的AI攻击基础设施,主要攻击领域包括数字礼品与零售流通、教育与礼品印刷、积分礼品与营销、保险与金融、电子商务、媒体及物流等行业。
确认的被攻击日本企业中,有8家公司在9月至10月间公开了信息泄露事件。分析认为同一攻击团伙涉及多起事件。为防止进一步损害,调查获得的信息已共享给执法机构。
关于AI攻击,美国CrowdStrike也报告称,在针对韩国金融机构的攻击中使用了ARTEX。攻击者服务器中发现了ARTEX配置文件及AI开发工具“Claude Code”的会话记录。GMO网络犯罪对策中心推测,日本企业遭受的攻击手法与此类似。