日本国家NTT公司开发了一种无需将检测对象的源代码发送到外部AI服务即可进行高级漏洞分析的AI技术。
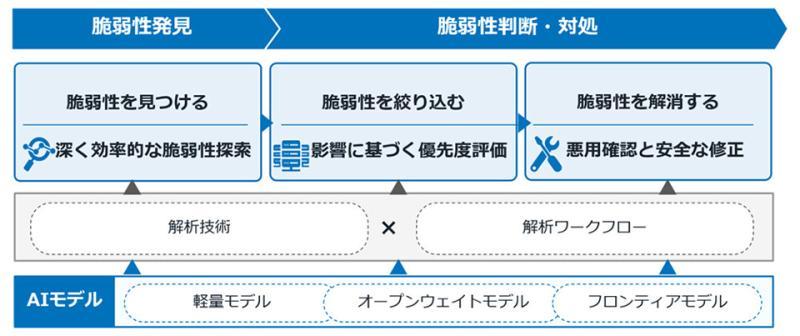
该技术结合了AI模型、独特的分析技术和分析工作流程,确保组织在AI选择和运营中拥有主导权,实现了所谓的“主权性”。这一技术能够从漏洞发现、判断到处理,提供一体化的网络安全AI支持。
未来,NTT计划基于此成果,开发能够从漏洞发现到根据组织特有风险进行判断和处理的安全快速一体化网络安全AI技术。
该研究成果将于2026年11月18日至25日的“NTT R&D FORUM 2026”展出。
技术概要
NTT通过改进独特的分析技术和AI代理的分析工作流程,提升了无需将源代码发送至外部AI服务即可使用的技术的分析能力。
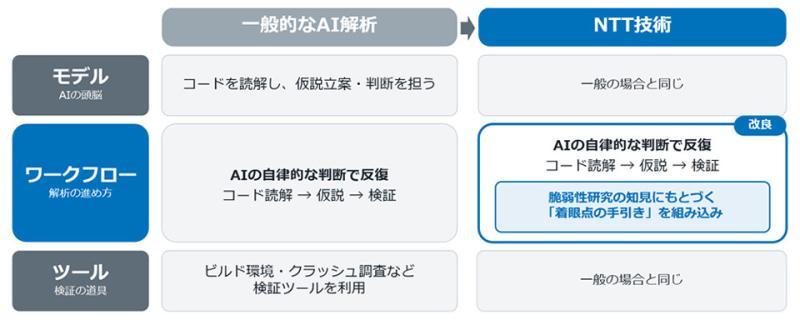
一般利用AI进行漏洞发现时,AI模型会解析程序,提出漏洞可能性的假设,进行针对性验证。AI能够自主重复并并行执行类似专家调查的一系列工作。AI的漏洞分析能力不仅取决于模型性能,还受分析流程(工作流程)和验证工具的影响。
NTT利用以往漏洞研究积累的知识,将引导AI关注漏洞可能性的要点融入分析工作流程,有效激发AI能力,提高了漏洞分析的成功率。
实验概要
本次评估选取了AI代理漏洞分析能力评测基准“CyberGym”中约1500个任务中的150个内存破坏相关任务,比较了现有分析工作流程与改进方法。
结果显示,现有方法的分析成功率为48%,改进方法提升至63%,提高了15个百分点。此结果证明不仅AI模型性能,分析流程的优化也能显著提升漏洞分析能力。
此外,通过使用不同规模的开放权重模型进行评估,确认了中等规模模型组合提升性能的可能性。