近两个月前,OpenAI推出了“Daybreak for Frontline Defenders”计划,投入10亿美元补贴以支持Daybreak网络安全模型和产品的访问。该资金迅速发挥作用,安全公司Calif的研究员Ryan Austin通过OpenAI的“Patch the Planet”项目,利用GPT 5.6 Sol模型,于2026年8月独立发现了PHP中的重大漏洞。同时,谷歌云旗下的Wiz也使用Gemini 4 Argon和GPT-5.6 Sol模型及自有工具Wiz Atlas独立发现了相同漏洞。
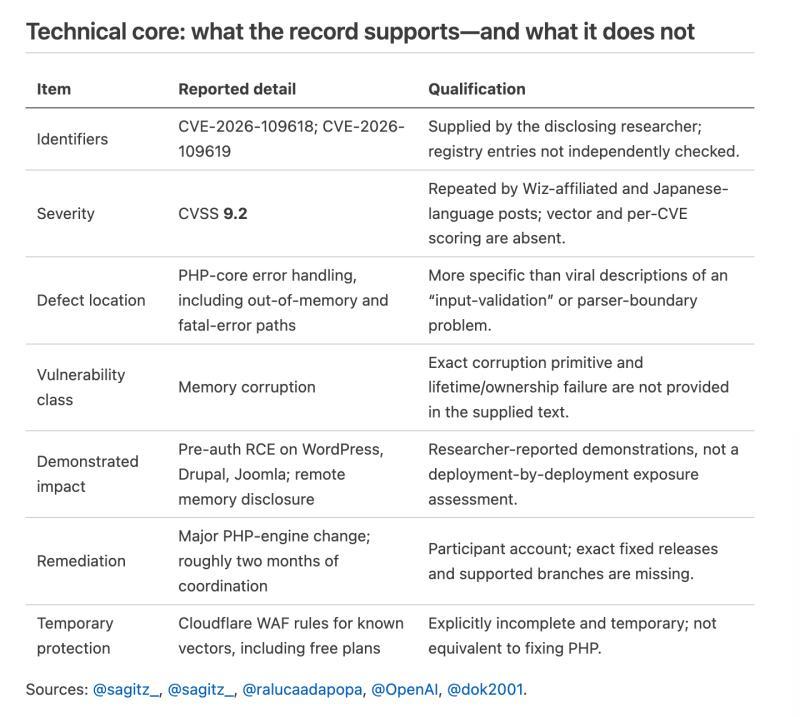
此次漏洞被命名为PHP2Shell,编号为CVE-2026-109618和CVE-2026-109619,属于PHP引擎内部处理内存不足和致命错误时的内存破坏漏洞。研究人员展示了可在未经认证的情况下对WordPress、Drupal和Joomla等主流内容管理系统进行远程代码执行(RCE)攻击,并能泄露内存数据,类似于历史著名的Heartbleed漏洞。
OpenAI表示,Calif研究员利用其模型发现了这些漏洞,Wiz也独立完成了发现和漏洞链开发。漏洞修复历时约两个月,涉及PHP维护者、安全研究人员、服务提供商及政府部门的协调合作。Cloudflare在补丁发布前已部署了Web应用防火墙(WAF)规则作为临时防护,NSA也发布了紧急更新建议,提醒系统管理员准备立即升级或在无法及时修复时关闭系统。
漏洞披露引发了广泛关注和讨论。虽然部分观点认为该漏洞严重程度堪比log4shell和Heartbleed,但也有声音呼吁理性看待,避免过度恐慌。此次事件凸显了开源软件生态系统面临的安全挑战,同时也展示了AI辅助安全研究的潜力和多方协作的重要性。
在漏洞发现和修复过程中,OpenAI的Daybreak模型访问权限和Patch the Planet项目发挥了关键作用,Wiz和谷歌云的参与则体现了多方力量共同推动安全防护的趋势。此次事件也引发了关于AI模型研究者访问政策的讨论,部分专家建议扩大经过严格审核的研究者访问权限,以加速安全漏洞的发现和修复。
此外,事件暴露了软件补丁分发和部署的复杂性,运营者需在多种环境中定位PHP版本,及时更新并验证运行状态。Cloudflare的WAF规则虽能降低风险,但不能替代补丁更新。NSA建议在无法及时更新时考虑临时断网,防止漏洞被利用。
公众反应中,部分人士建议备份重要数据,保持警惕;也有人质疑部分警告缺乏具体证据,呼吁理性分析。整体来看,PHP2Shell事件是软件安全领域一次重要的警示,促使开发者和用户共同加强安全意识和防护措施。
其他新闻简要
- Flint发布本地代码模型:Recursive推出了Apache-2.0许可的40B参数MoE模型Flint,支持本地推理,针对RTX Spark优化,展现了高效的代码生成能力。
- DeepInfer开源推理框架:DeepSeek发布了高吞吐量低延迟的推理框架DeepInfer,支持大规模多用户推理,目标降低计算成本和能耗。
- GPT-Rosalind生物学假说生成:OpenAI利用GPT模型快速生成可实验验证的神经退行性疾病相关假说,推动生物医学研究。
- AI硬件供应紧张:字节跳动、阿里巴巴、腾讯等中国巨头下单超过350亿美元的NVIDIA芯片,预计2027年HBM和DRAM价格大幅上涨,影响本地AI硬件成本。
- Linux内核取消AI辅助代码声明要求:Linus Torvalds合并更新,贡献者提交代码时无需强制声明AI辅助,降低了贡献门槛。
此次PHP2Shell漏洞事件展示了AI在网络安全领域的积极作用,同时也提醒我们软件安全防护的复杂性和持续挑战。各方应加强合作,推动安全技术和管理措施的完善。