随着人工智能技术的飞速发展,日本Trend Micro于2026年4月推出了面向企业的新品牌“TrendAI”。围绕该品牌举办的网络安全大会“TrendAI Spark 2026”于7月至9月期间在日本各地陆续举行。
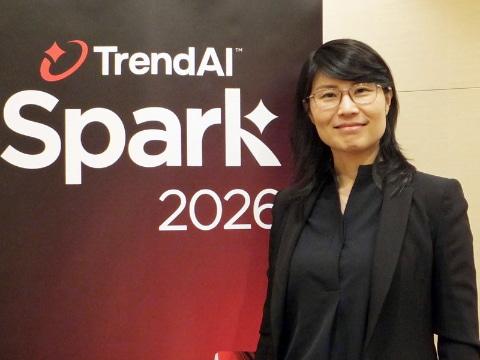
在此次活动期间,Trend Micro美国区最高平台负责人兼TrendAI业务负责人Rachel Jin接受了采访,分享了企业在AI时代应优先采取的安全措施,以及人类与AI在未来安全防护中应承担的角色。
企业应优先实施的安全措施
随着AI技术的迅猛进步,网络攻击手法日益复杂,攻击门槛大幅降低。对此,Jin提出企业领导者应重点关注以下三项安全策略:
-
识别并迅速修补漏洞和入侵路径。企业领导需持续检查是否存在通往机密数据和关键系统的攻击通道。必须强化反钓鱼措施、多因素认证(MFA)及身份管理,并根据业务和行业特点合理安排补丁优先级。
-
缩短从威胁检测到响应的时间。应整合邮件、终端、云端及身份等多方信号,确保安全团队全面掌握态势。通过完善的安全防护措施,利用AI实现威胁优先级排序和响应自动化至关重要。
-
保障员工使用的AI工具安全。企业需监控AI应用和代理的使用情况,明确其可访问的数据和操作权限。对敏感操作必须设定人工干预机制,确保安全可控。
针对企业普遍关注的“影子AI”问题,Jin强调,最有效的做法不是简单禁止AI使用,而是批准并提供必要的工具。禁止往往导致隐秘使用,企业应先了解员工的AI使用目的,正式授权合适工具,并通过AI网关等技术控制流量和策略,防止敏感信息泄露,构建不依赖员工判断的安全环境。
AI改变了攻击方式和防护重点
谈及传统网络风险与AI时代风险的差异,Jin指出,虽然钓鱼和密码泄露等风险依旧存在,但AI的应用极大提升了攻击的速度和精准度,防御方必须快速响应。此外,自动化AI代理执行邮件发送、代码修改及系统访问时,一旦被欺骗,后果将异常严重。因此,合理管理AI的访问权限和人工干预时机尤为关键。
对于AI是否更有利于攻击者的疑问,Jin认为AI同样是防御者的重要优势。TrendAI重点利用前沿AI进行高级风险分析,通过集成安全平台TrendAI Vision One实现多信号关联分析,加快从调查到响应的速度。与传统AI侧重模式识别不同,前沿AI能解析一系列行为步骤,预测漏洞的具体利用方式,大幅缩短检测与防护时间。
与主要AI企业合作及人类专家的不可替代性
在技术应用方面,Trend Micro积极与Anthropic、OpenAI等领先AI企业合作,结合其先进模型与TrendAI的安全专业知识,提升研究水平和企业内部安全AI的应用效率,加速漏洞识别与防护流程。Jin表示,公司将根据客户需求的速度、准确度和成本,灵活选择最合适的模型,展现了对合作成果的信心。
尽管技术不断进步,Jin强调人类专家的作用依然不可替代。通过运营超过20年的全球漏洞发现项目“Pwn2Own”,汇聚了顶尖的道德黑客和大型IT企业的安全人才,这些社区的知识是公司宝贵的资产。AI虽能自动发现漏洞,但理解漏洞对业务的影响、与供应商协作开发和分发补丁的生态系统管理,仍需依赖人类。企业背景和业务语境的解读能力,是AI模型无法替代的关键领域。
AI普及后的未来安全运营展望
谈及未来5至10年企业安全的展望,Jin坦言AI发展迅速,长期预测存在难度,但可以肯定的是,AI将成为日常安全运营中不可或缺的存在。自动化持续发现风险暴露和异常行为的能力将提升,安全团队则可专注于策略制定、AI监控及复杂业务决策。Jin表示,AI将提升安全的可靠性,Trend Micro将持续支持企业安心引入AI技术。