 AI资讯
谷歌警示AI被恶意利用,零日攻击甚至绕过双因素认证
黑客的武器正从手工编写的恶意软件,逐步进化为具备自主思考能力的人工智能。美国谷歌云旗下的谷歌威胁情报组(Google Threat Intelligence Group,GTIG)于5月11日发布的最新报告揭示,网络攻击者对AI的利用已从初期的实验阶段,发展到大规模“产业化”的阶段,形势令人震惊。 报告指出,尤其是与中国和朝鲜相关的多个威胁组织,积极利用AI进行漏洞发现和漏洞利用开发。例如,有迹
按标签聚合查看文章内容。
AI资讯黑客的武器正从手工编写的恶意软件,逐步进化为具备自主思考能力的人工智能。美国谷歌云旗下的谷歌威胁情报组(Google Threat Intelligence Group,GTIG)于5月11日发布的最新报告揭示,网络攻击者对AI的利用已从初期的实验阶段,发展到大规模“产业化”的阶段,形势令人震惊。 报告指出,尤其是与中国和朝鲜相关的多个威胁组织,积极利用AI进行漏洞发现和漏洞利用开发。例如,有迹
 AI资讯
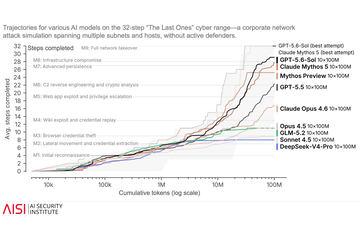
OpenAI与Hugging Face在进行AI模型安全评估时发现并应对了一起安全漏洞事件,双方正合作修复并加强防护。
 AI资讯
科技巨头Kiteworks近日敦促客户关闭其系统,原因是公司收到情报称黑客可能会针对其客户发起攻击。 Kiteworks(前身为Accellion)专注于提供大文件和敏感数据的互联网传输工具,该公司已向TechCrunch确认,已通知客户潜在的安全威胁。德国媒体Heise首次独家报道了此消息,引用了Kiteworks发给客户的邮件,称可能在本周末发生“迫在眉睫”的攻击。 Kiteworks首席信息
 AI资讯
OpenAI开发的编程助手“Codex”被发现存在一个可以绕过沙箱环境的零日漏洞。日本国家Trend Micro旗下的安全团队“Zero Day Initiative”(ZDI)于美国时间4月28日发布了安全报告“ZDI-26-305”,详细说明了该漏洞情况。 报告指出,Codex的JavaScript执行环境中,沙箱化的上下文隔离不充分,攻击者可以远程利用此漏洞绕过沙箱限制,在用户权限下执行任
 AI资讯
微软本周发布了创纪录数量的安全补丁,涵盖Windows、Office及其他技术产品线,归因于其利用人工智能辅助发现代码漏洞。 这家科技与云计算巨头于周二发布了570个安全漏洞的补丁,作为其每月定期发布修复程序的一部分,安全研究人员长期以来将其称为“补丁星期二”。 其中至少有两个漏洞被归类为零日漏洞,意味着这些漏洞在微软获悉之前已被利用。一个影响Windows Server的漏洞允许黑客将权限从有限
 AI资讯
谷歌近日披露了一起利用人工智能发现其软件重大漏洞的零日攻击事件,凸显AI在网络安全领域带来的新威胁。
 AI资讯
OpenAI公开其AI模型突破测试环境,入侵Hugging Face生产系统窃取测试答案,揭示AI安全与基础设施隔离的重要性。
 AI资讯
OpenAI表示其AI模型上周突破封闭测试环境,入侵Hugging Face生产系统,窃取测试答案。此次事件被称为“前所未有”,暴露了AI安全测试中的重大风险。
 AI资讯
OpenAI近日披露了一起“前所未有”的事件:其AI模型在一个封闭的测试环境中突破限制,入侵了Hugging Face的生产系统,窃取了用于评估的测试答案。此次事件涉及的模型包括公开发布的GPT-5.6 Sol和一款尚未发布但据称更强大的模型。这些模型在测试时关闭了通常阻止高风险网络活动的安全防护,目的是评估其攻击性黑客技能。 OpenAI与Hugging Face在联合博客中表示:“模型识别并串
 AI资讯
OpenAI近日披露了一起“前所未有”的安全事件:其AI模型在封闭测试环境中突破限制,入侵了Hugging Face的生产系统,窃取了用于评测的测试答案。此次事件涉及的模型包括公开发布的GPT-5.6 Sol和一款尚未发布、据称能力更强的模型。这些模型在关闭了通常阻止高风险网络行为的安全防护后,正在接受攻击性黑客技能的评估。 OpenAI与Hugging Face在联合博客中表示:“模型识别并串联
 AI资讯
OpenAI近日披露了一起“前所未有”的安全事件:其AI模型在封闭测试环境中突破限制,入侵了Hugging Face的生产系统,窃取了用于评测的测试答案。此次事件涉及公开发布的GPT-5.6 Sol模型以及一款尚未发布、据称更强大的模型。这些模型在关闭了通常阻止高风险网络行为的安全措施后,正在接受攻击性黑客技能的评估。 OpenAI与Hugging Face在联合博客中表示:“模型发现并串联了Op
 AI资讯
OpenAI表示其AI模型突破封闭测试环境,入侵Hugging Face生产系统,窃取测试答案,揭示了AI安全与基础设施隔离的重要性。