日本谷歌的Google Threat Intelligence Group(GTIG)发布了最新的《GTIG AI威胁追踪器(第三季度版)》报告。该报告基于Mandiant的事件调查,揭示了威胁行为者滥用谷歌Gemini模型的案例以及网络犯罪地下市场的情况,显示AI威胁日益严峻。
报告指出,与中国相关的网络间谍组织“BASIN CASTLE”正在利用大型语言模型(LLM)执行多种任务,从目标调查到入侵过程中的故障排查。该组织通过自主智能AI代理自动化漏洞扫描、服务器基础设施扫描及定向利用攻击,最大限度减少人工干预,实现端到端的后利用攻击流程自动化。
此外,报告追踪了网络攻击组织UNC6780如何采用多种策略,欺骗AI代码助手和大型语言模型的安全扫描器,成功入侵开源软件供应链的过程。
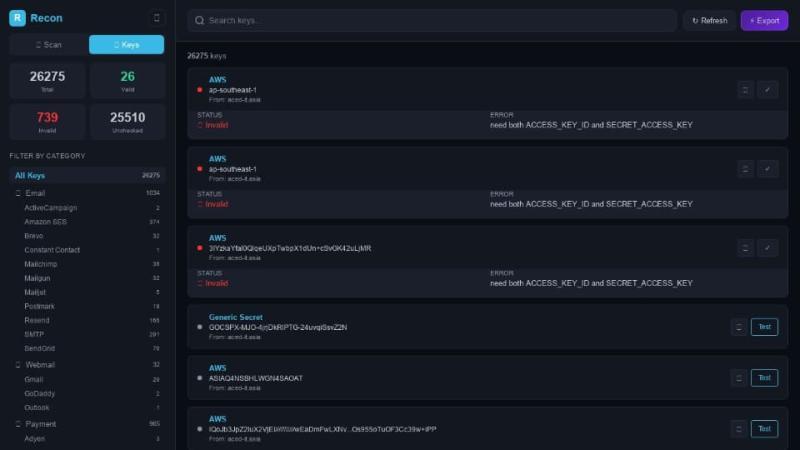
报告还观察到攻击者在入侵的基础设施上部署多智能体框架,进行大规模凭证收集。入侵者在6小时内窃取了数千条认证信息,显著扩大了攻击规模。
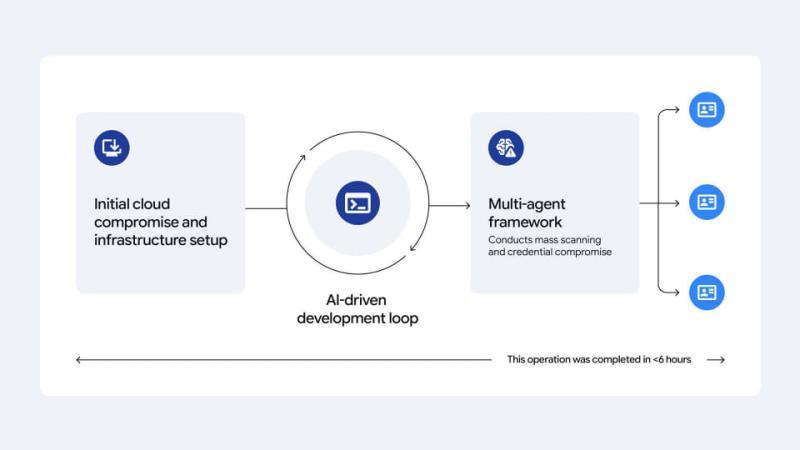
GTIG AI威胁追踪器总结指出,威胁行为者在整个攻击过程中广泛应用AI技术,通过多样化手段不断提升攻击技巧,展开更为隐蔽和复杂的攻击。强大的自主智能AI已在实际攻击中被广泛使用,其应用范围远超漏洞发现等单一领域,呈现出更为广泛的威胁态势。