近年来,关于“用户数据泄露”、“内部网络被非法入侵”的新闻频频出现在报纸和电视等多种媒体上,显示出众多企业的IT系统正面临恶意攻击者的非法访问威胁。为何这些问题频发,且许多企业在应对上显得迟缓,导致用户数据泄露?原因多样,但当前备受关注的是攻击方开始利用AI技术。
在这种情况下,防御方企业该如何应对?简而言之,防御方也必须借助AI进行防御,这一需求日益迫切。
“没有无漏洞的软件,只是漏洞尚未被发现”
软件行业有句著名格言:“没有无漏洞的软件,只是漏洞还未被发现。”漏洞即软件缺陷,即使软件表面运行正常,也应假设其存在缺陷并采取相应措施。
举例来说,简单的“Hello World”程序虽然代码仅几行,但现代复杂的操作系统代码量可达数万、数十万甚至数百万行,漏洞不可避免。
这些漏洞不仅可能导致计算机崩溃,还可能成为攻击者入侵的薄弱点。攻击者会发现漏洞,编写攻击程序,通过各种手段将恶意软件加载到计算机中,造成非法访问和信息泄露。
防御方的主要手段是通过软件更新,即“补丁”,修复漏洞。
过去漏洞发现到被利用有一定时间差
通常,漏洞被发现后会报告给软件厂商,并由美国MITRE公司管理的CVE(公共漏洞和暴露)编号进行标识。厂商、安保企业及白帽黑客在非公开环境下协作修复漏洞。
补丁发布时,漏洞信息和CVE编号同时公开,攻击者也会获知此信息。只要及时打补丁,漏洞就不会被利用。
例如,2023年8月美国Black Hat大会上,安全企业趋势科技披露了Adobe软件漏洞(CVE-2023-21608)。漏洞于2022年11月4日被报告给Adobe,2023年1月10日发布补丁,2月2日研究人员公开了应对措施。此时,全球安全人员和攻击者均知晓漏洞存在。
攻击程序直到2023年10月2日才被确认存在,10月10日美国网络安全和基础设施安全局(CISA)将该漏洞列入已确认被利用的漏洞目录(KEV)。
这表明,从漏洞发现、补丁发布、CVE公开到实际攻击出现,存在约11个月的时间差,防御方有充足时间进行补救。这一直是网络安全防御的基本思路。
AI缩短了攻击准备时间
然而,当前网络安全领域的情况正在改变这一常识。一位安全企业人士表示:“AI和AI代理能够发现人类未能察觉的漏洞,并在防御方采取措施前发动攻击。”
过去,漏洞发现后需要数周甚至数月时间编写攻击程序,而现在AI能迅速发现漏洞并自动生成攻击程序,攻击准备时间大幅缩短。
应对之道很简单:防御方也必须利用AI和AI代理进行防御。
2023年10月14日,新加坡政府网络安全局(Cyber Security Agency of Singapore,CSA)在新加坡举办的“新加坡国际网络周(Singapore International Cyber Week,SICW)2026”上发布了《新加坡网络安全战略2026》,强调“新威胁应以机器速度应对”,即防御方应利用AI实现机器速度防御。
防御方需引入基于AI的安全工具
此外,Oracle近期举办的AI活动“Oracle AI World”上,OpenAI CEO萨姆·奥特曼指出,解决当前问题的关键是持续监控流量,发现并修复漏洞,防止漏洞被利用。他强调,防御方必须采用AI技术来发现漏洞并自动修复。
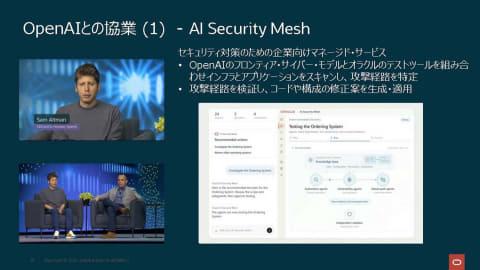
Oracle与OpenAI联合发布了“AI安全网(AI Security Mesh)”工具,利用AI扫描云环境中的基础设施和应用软件,识别攻击路径,自动生成并应用代码修复方案。未来,基于机器速度的防御机制将得到快速完善。
“AI对AI”的安全攻防局面早在数年前就被预测,但现实发展速度超出预期,近期频发的数据泄露、非法访问和勒索软件攻击等事件均与此相关。
尽管无法回到无软件时代,但解决方案存在——那就是防御方也必须利用AI实现机器速度的应对。对于企业安全负责人来说,部署此类解决方案已迫在眉睫。