“在业务中尝试使用AI后,工作效率显著提升”——相信越来越多的人有这样的体会。从个人或部门的“试用”到整个公司的“正式导入”,越来越多的企业开始重视AI的应用。
然而,当真正将AI融入业务时,也会产生诸多担忧,比如“如果AI向客户提供错误信息怎么办?”、“输入的机密信息会不会泄露?”等问题。同时,员工未经公司许可私自使用AI工具的“影子AI”现象也引发关注。例如,员工因为觉得方便,私自用个人订阅的AI读取公司内部资料。
具体应制定哪些规则,如何实施?
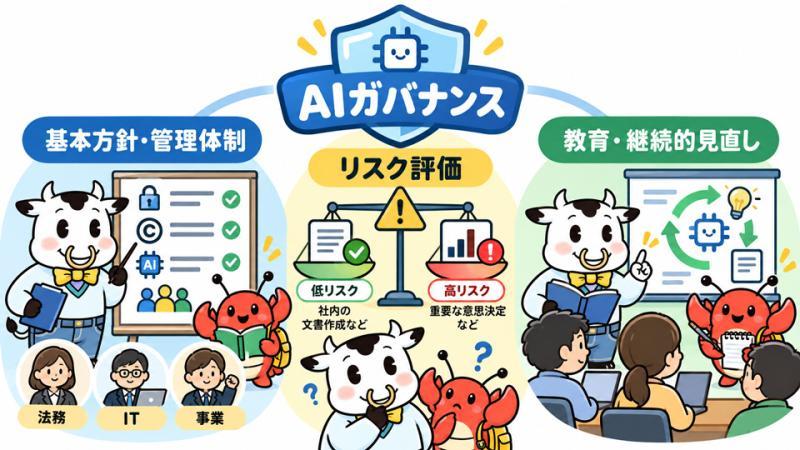
AI治理不仅仅是制定一份“禁止事项清单”那么简单,主要包括以下三个方面:
第一,建立基本方针和管理体系。明确如何处理机密信息和版权,哪些AI工具可以用于业务。通过文档化规则,法务、IT和业务部门协同制定应对突发事件的方案。减少“影子AI”不仅要禁止,更要提供安全使用的环境。
第二,根据用途进行风险评估。比如,修改内部通讯稿与支持贷款审批或医疗决策的风险不同。针对不同用途,制定相应的确认流程和安全措施。
第三,开展教育培训并持续更新。除了向员工传达正确的使用方法,还要及时掌握运行中出现的问题,结合技术和法规的变化不断修订规则。制定后不加维护,治理体系无法发挥作用。
在日本,内阁总务省和经济产业省制定的《AI事业者指南》为企业提供了参考。2026年3月将发布第1.2版,指导企业如何应对AI带来的风险。
构筑安心使用AI的“基石”
提到“治理”,可能会让人觉得是用规则束缚一线员工,显得束缚和不便。但治理的真正目的是不是阻止AI的使用,而是确保能够安全、放心地利用AI。
如果规则和责任不明确,员工可能因害怕出错而不敢使用,或者因不了解风险而错误使用。只有明确的方针和安全保障,企业才能大胆发挥AI的潜力。
因此,AI治理可以说是组织安心发挥AI能力的“基石”。