神户大学名誉教授、同时担任神户市网络攻击对策顾问的森井昌克指出,近期频发的信息泄露事件并非仅因AI不断发现漏洞或AI攻击增多所致。他认为,虽然AI确实构成威胁,但只要对漏洞进行有效防护,AI不至于成为重大威胁。
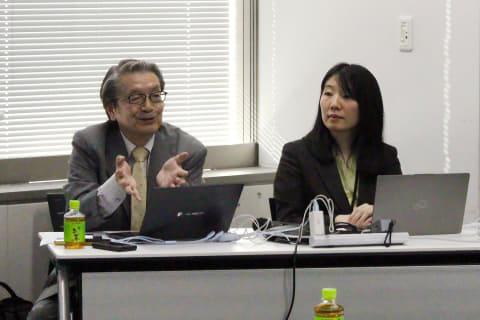
2026年10月28日,森井教授在日本国家佳能IT解决方案株式会社(Canon ITS)举办的媒体说明会上发表了上述观点。他警示称,个人信息泄露的损害将持续多年,企业不仅要在事件发生时提醒公众,更应长期监控泄露信息的影响并持续发出警示。以日本国家GMO和Times Car等企业的信息泄露事件为例,他提出了企业网络安全防护的建议。
说明会主题为“当前应关注的网络安全——国家动向与咨询现场反映的下一步策略”,森井教授结合个人见解,详细解读了日本企业面临的网络攻击现状及其影响。
网络攻击数量实际上并未显著增加?
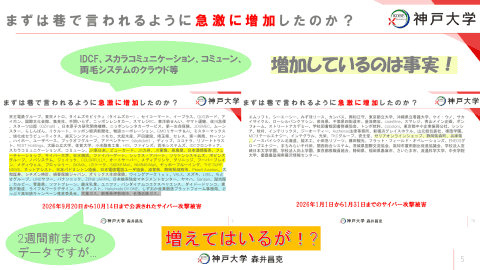
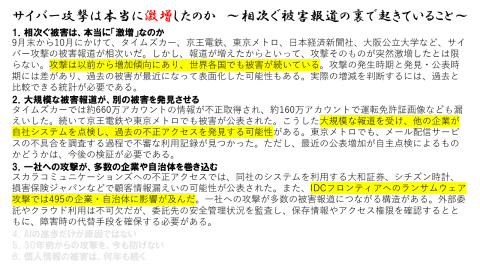
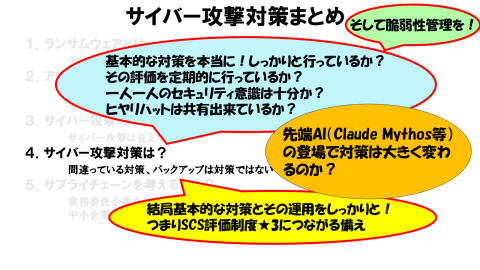
森井教授指出,自2026年9月下旬以来,网络攻击及信息泄露事件频繁被报道,短短一个月内披露受攻击的企业数量众多。但换个角度看,实际受攻击企业数量与2026年1月公布的数字相差不大。部分云服务提供商如日本国家IDC Frontier、Scala Communications、Commune等遭受多起攻击,若将其视为单一企业,整体受攻击企业数并无明显增长。
例如,针对Scala Communications的非法访问导致其客户大和证券、日本国家Citizen手表、损害保险日本等企业客户信息可能泄露;IDC Frontier遭遇勒索软件攻击,影响了495家企业及自治体。森井教授强调,外包和云服务虽不可或缺,但必须严格审查合作方的安全管理,确认数据存储和访问权限,并确保出现故障时有替代方案。
此外,京王电铁、东京地铁、日本经济新闻社、大阪公立大学等也遭受网络攻击。Times Car约660万个账户信息被非法获取,其中约160万个账户的驾驶证照片同时泄露,促使企业高层指示全面检查系统,发现过去未察觉的非法访问。网络攻击往往隐蔽进行,只有系统瘫痪时才被发现。2025年9月针对日本国家朝日集团的勒索软件攻击,实际攻击早于系统故障10天。多起事件显示,企业往往在攻击发生数月后才公开披露。
东京地铁在调查邮件服务异常时也发现异常使用记录。
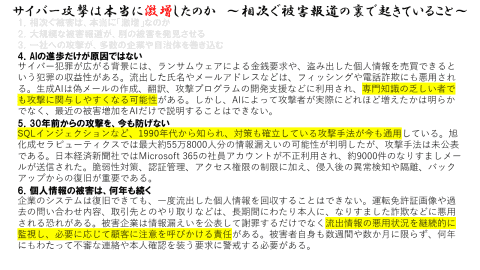
不仅是AI,漏洞防护滞后也是主要原因
虽然近期网络攻击多借助AI,但森井教授强调,AI并非唯一原因。AI能够快速发现漏洞,是因为其擅长从庞大系统中识别弱点,而非黑客团伙直接利用AI进行攻击。2025年微软公布的漏洞约1000个,2026年10月单月已达1400个。多数攻击针对这些已知漏洞,尤其是未及时打补丁的设备,包括大型企业。
大型企业系统复杂,担心补丁影响业务运行,导致漏洞修补延迟。日本国家JPCERT/CC于2026年10月8日发布提醒,强调优先修补已知漏洞的重要性。当前智能手机应用普及,攻击多针对应用管理API的不正当请求及Metabase的SQL注入漏洞(CVE-2026-72898)。许多企业未能及时应对,未吸取日本国家ASKUL和朝日集团的教训。
PHP旧版本漏洞问题也突出,部分企业未及时更新补丁,反映出企业安全意识不足。
森井教授认为,现阶段AI难以自主创造新攻击手法,其主要作用是快速发现漏洞,相当于1000名工程师一年才能发现的漏洞,AI几分钟内即可完成。因此,企业必须加强漏洞防护,否则每天都有可能遭遇攻击。只要有效应对已知漏洞,AI虽是威胁,但难以成为重大威胁。
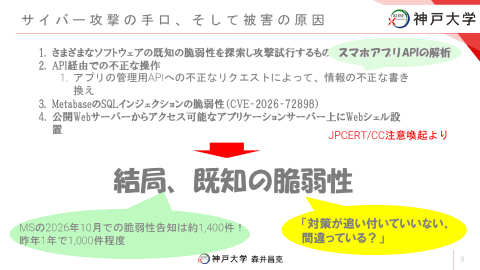
个人信息泄露后“暂无滥用”属正常现象
森井教授警告,个人信息泄露的损害可能持续多年。多数企业在泄露事件发生后会声明“目前未发现信息滥用”,这是正常现象。泄露信息往往在半年、一年甚至两年后被滥用,常用于诈骗等犯罪。
犯罪者不会立即利用信息,避免引起警觉和防范。待公众遗忘、警惕性降低时,诈骗风险反而更高。企业应长期监控泄露信息的影响,并持续提醒公众注意。
GMO遭遇“新型勒索软件”攻击
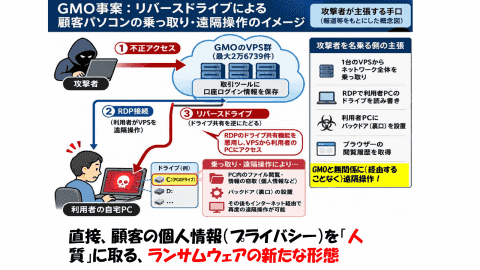
针对日本国家GMO互联网提供的“Onamae.com桌面云”服务的非法访问,森井教授详细说明。该服务为用户提供虚拟专用服务器(VPS),用户通过远程桌面协议(RDP)连接,交易工具中保存了多达2.67万个账户的登录信息。
攻击者利用RDP的驱动共享功能,反向驱动攻击,从一台VPS控制整个网络,访问用户PC,窃取个人文件,植入后门,远程操控。
森井教授认为,RDP配置不当是主要原因。即使用户停止使用GMO服务,只要PC联网,信息仍可能被窃取。GMO要求用户断电即是基于此考虑。这种攻击被视为以客户个人信息为人质的新型勒索软件。
微软2026年4月已提醒限制RDP驱动重定向设置,以防止本地文件被非法访问。
中小企业也需加强安全防护
森井教授指出,不仅大型企业,中小企业也必须加强安全防护,但许多中小企业不知从何入手。多数中小企业已遭受攻击却未察觉。攻击者通常不会公开中小企业被攻破的信息。
中小企业遭受的攻击次数可能是大型企业的数十倍。有效防护需考虑成本,但安全服务费用高昂,年销售额不足10亿日元的企业难以承担。约98%的中小企业年销售额低于此门槛,防护措施难以落实。
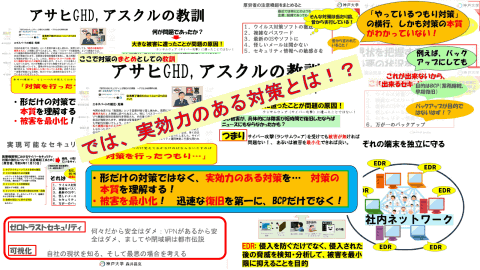
“SCS评价制度”助力中小企业安全提升
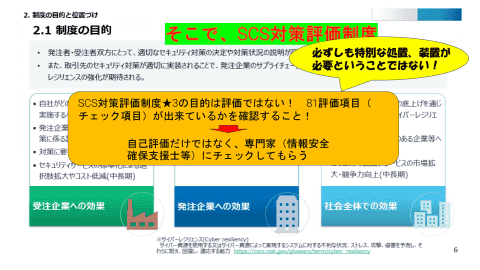
作为中小企业安全防护的起点,预计2027年2月日本国家经济产业省将发布“供应链强化安全对策评价制度(SCS评价制度)”,该制度已于2026年10月29日由日本国家独立行政法人信息处理推进机构(IPA)发布相关指南。
SCS评价制度以统一标准评估企业网络安全状况,分为3至5星等级。采购企业可据此了解供应商安全水平,供应商也能减轻应对多方不同安全要求的负担,提升日本供应链整体安全水平。
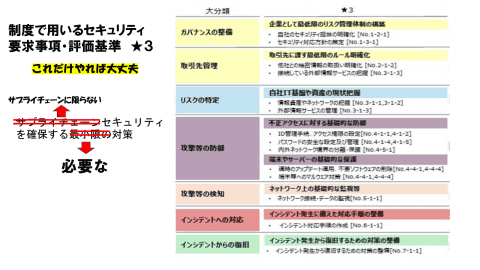
森井教授强调,SCS评价制度非强制标准,非仅针对供应链企业,所有企业均可适用。制度涵盖7大分类、25项内容、81个检查点。中小企业应从认识自身不足开始,重点在于了解并改善安全薄弱环节,必要时寻求信息安全专家协助。
经营层参与是安全成效关键
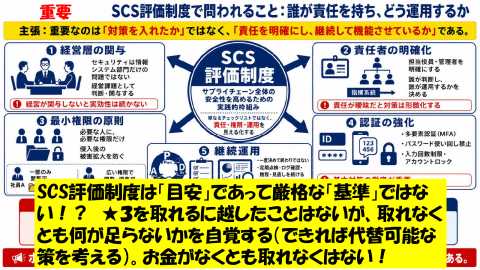
SCS评价制度强调“经营层参与”,森井教授指出,网络安全不仅是信息系统部门的责任,更是企业经营课题。缺乏经营层支持,安全措施难以持续有效。
同时,他推荐中小企业利用“网络安全支援队制度”,该制度由日本国家IPA实施,为约20台设备规模的中小企业提供监控、应急响应及保险服务,费用约每月1万日元。尽管制度有效,但使用率仍低。
2026年10月26日,日本国家首相高市早苗指示经济产业大臣赤泽亮正,推动扩大该制度的支持和覆盖,提升中小企业利用率。
森井教授呼吁中小企业在资金和人力有限情况下,尽力采取可行措施,积极响应SCS评价制度。
佳能ITS也提供“安全对策诊断服务SCS评价版”,帮助企业可视化安全现状,明确优先事项和后续对策。
提供具体行动方案,助力企业安全提升
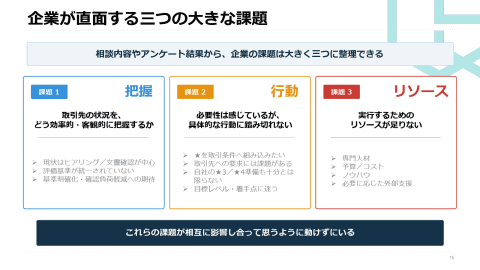
佳能ITS网络安全实验室恶意软件分析师一柳遥表示,调查显示77.5%的企业知晓SCS评价制度,90.7%预期交易方可能要求取得该认证。71.6%的采购企业计划将SCS评价纳入交易条件,52.6%要求供应商达到4星以上。
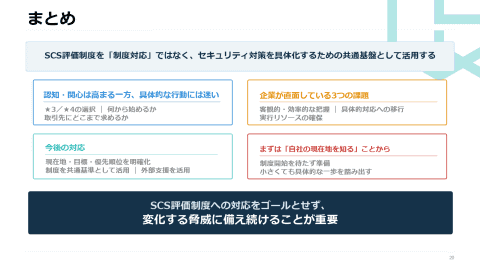
尽管多数企业认识到制度重要性,但实际操作中存在不知如何着手的困惑。佳能ITS通过设立网络安全实验室和专职安全工程师,协助企业评估安全状况,制定优先级,提出最佳对策。
一柳强调,企业应从了解自身安全现状开始,明确目标和优先级,合理利用有限资源推进安全建设。必要时应寻求外部支持,将SCS评价视为安全对策的基础,而非终点,持续应对不断变化的威胁。