日本SCSK安全株式会社于28日宣布,正式推出旨在强化应对网络威胁能力的“AI SOC服务”。
该服务结合了以色列Intezer公司自主研发的AI安全分析平台与日本SCSK安全多年积累的SOC运营经验,实现了以往依赖人工进行的警报初步分析(分流)自动化,成为一项托管安全服务。该服务无需更换现有的安全分析基础设施(如SIEM、EDR/XDR等),即可提供全天候(24小时×365天)的监控、分析与响应,帮助SOC分析师专注于关键判断和应对工作。
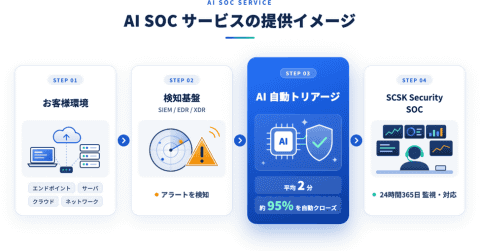
该服务对所有警报进行全天候分析,包括那些安全监控系统判定为低优先级的警报。通过消除夜间及节假日期间的警报积压,避免“检测到但无人关注”的情况,降低了忽视潜藏于低优先级警报中的入侵初期迹象的风险。
传统上,单个警报的初步分析平均耗时1至2小时,而通过AI SOC服务,这一时间缩短至平均2分钟。快速处理大量警报,为SOC分析师腾出更多时间专注于重要安全事件的判断与处理。
该服务采用Intezer独有的“代码DNA分析”技术,通过基因级别比对恶意软件代码,而非依赖大规模语言模型的概率推理,同时结合自动采集和分析运行内存的取证技术,能够基于确凿证据准确判定威胁的本质。分析结果附带匹配的代码和内存行为等证据,便于直接用于事件报告和审计应对。
对于AI无法自动关闭的事件,日本SCSK安全SOC的分析师将基于分析结果和证据进行最终判断,及时通知重要安全事件,开展影响范围调查,并支持事件的封堵与恢复工作。