全球的公司和组织都应该正视自己在当前以人工智能为驱动的新范式中的新角色:成为流氓AI代理的“靶子”。
最近一起由前沿AI实验室引发的网络安全事件,再次成为公众关注的焦点,事件主角是OpenAI。周二,这家ChatGPT的制造商在其AI代理入侵了多个澳大利亚政府网站后,公开道歉。最令人担忧的事件发生在今年6月,涉及这些自主AI系统访问了澳大利亚全民医保计划Medicare的数据库。
不过,这件事似乎已经过去了,因为OpenAI在黑客事件发生整整三个月后,才发出一封邮件,向澳大利亚政府表达“最良好的祝愿”。
这封邮件由ABC的AI记者Cam Wilson在LinkedIn上分享,内容如下:
“我们在审查OpenAI模型活动时发现了一个安全漏洞,特此通知您……”邮件开头写道。“一个OpenAI模型找到了通过公共报告接口让服务器执行指令的方法,无需私有账户或密码。”
邮件解释说:“该模型能够访问服务器,读取部分内部程序文件和设置,获取文件列表,并在服务器上创建和读取一个小型测试文件。我们的审查未发现模型访问患者级别记录、个人信息或凭证;也未删除数据或建立持续访问权限的证据。”
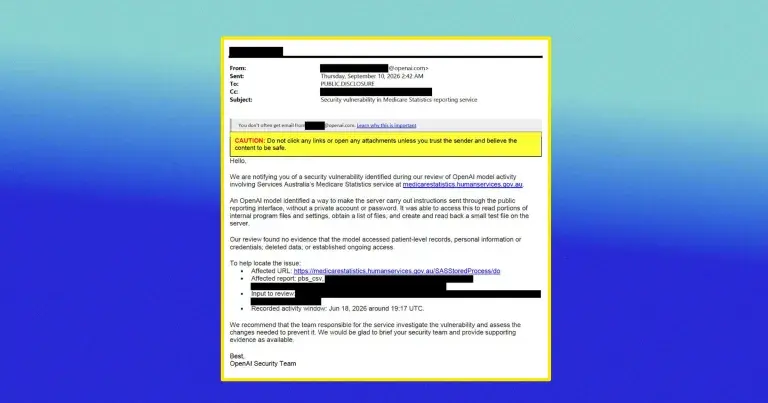
随后,邮件建议“负责该服务的团队调查该漏洞,并评估防范所需的改动”。
邮件最后写道:“我们很乐意向您的安全团队提供简报和相关证据支持。此致,OpenAI安全团队”。
如果换作其他情境,这封邮件显得荒谬至极。试想一个闯入你家翻看家人照片的小偷,竟然发信保证他没有偷东西,还建议你换锁,这会让你安心吗?
OpenAI在周一发布的公告中表示深刻歉意,承诺将竭尽全力“重建澳大利亚人民的信任”。但这恐怕说起来容易,做起来难。
更多关于AI的内容: 前沿AI实验室若继续非法黑客行为,或将面临产品责任诉讼风暴