人工智能(AI)的发展已经进入了一个新的阶段,尤其是在网络攻击领域。AI能够全天候不间断地工作,快速发现系统漏洞,并且在生成攻击工具方面展现出强大威力。
2026年10月22日,在日本国家举办的网络安全专业活动“Security Days Fall 2026”上,日本黑客协会代表理事杉浦隆幸发表了主题演讲,深入解析了AI崛起后网络安全形势的急剧变化,分享了来自第一线的真实经验。
勒索软件攻击是一门“赚钱”的生意
杉浦隆幸于2000年创办信息安全公司,2015年退出后,怀着打造更适合黑客发挥的社会的愿望,于2018年成立了日本黑客协会。他不仅为从创业公司到政府机构提供安全咨询,还积极参加黑客竞赛,不断提升自身技术。
演讲中,杉浦首先聚焦勒索软件攻击。这类攻击通常通过入侵企业系统,将内部数据加密作为人质,勒索赎金。但实际上,攻击者还会将数据窃取并外泄。
勒索软件攻击已形成分工明确的产业链。像“Qilin(麒麟)”、“The Gentlemen(绅士)”等团体,作为“勒索软件即服务(RaaS)”供应商,负责开发攻击工具和基础设施,实际攻击则由称为“联盟成员”的第三方执行。还有专门出售入侵路径信息的“初始访问经纪人”,甚至涉及洗钱等环节。
杉浦透露,RaaS供应商组织庞大,曾观察到约80人的团队规模。以知名的Qilin为例,成员也超过10人。
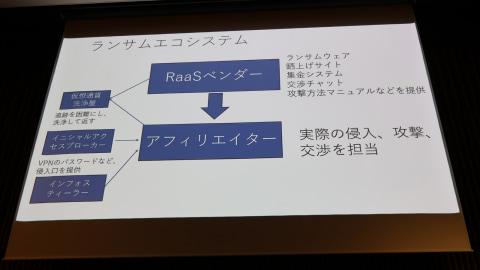
这些组织结构类似企业,有经营者、运营人员、财务、勒索软件开发者、网站开发者等。负责与受害企业谈判的“谈判员”工作强度大且待遇差,甚至正被AI逐渐取代。
杉浦认为,了解攻击者视角有助于精准锁定防护重点,提高安全防御效率。
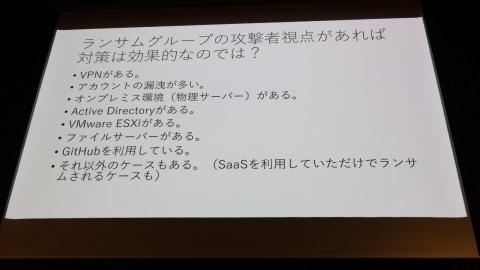
VPN成为重点攻击目标,VMware ESXi受威胁
研究显示,勒索软件攻击最常针对VPN。只要存在VPN,攻击者就会将其作为入口,反之攻击难度大幅提升。如果企业将文件存储在云端,攻击者必须攻破整个云环境,门槛更高。因此,如何保护VPN及其背后的文件服务器至关重要。
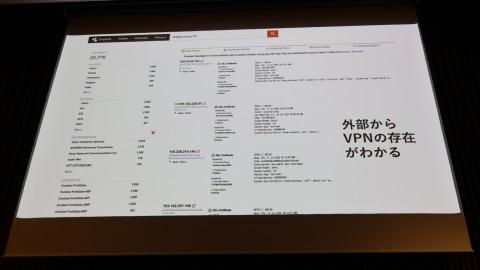
杉浦强调,VPN的存在对外界是显而易见的,攻击者可以轻易发现并锁定目标。一旦VPN出现漏洞,攻击手法会迅速传播,GitHub等平台上甚至能直接获取攻击代码,防御必须做到滴水不漏。
此外,作为服务器虚拟化基础的“VMware ESXi”也成为攻击重点。2024年日本国家KADOKAWA事件和2025年日本国家朝日集团控股事件中,VMware ESXi疑似被攻击,造成严重损失。
虚拟化技术允许一台服务器承担数十至数百台服务器功能,极大提升便利性。只要持续应用最新补丁,理论上风险可控。但实际操作中,补丁更新往往因设计缺陷而难以实施。通常需要准备备用服务器,逐台切换更新,操作复杂且可能导致系统不稳定,许多企业难以做到及时更新。
虽然普通用户的PC即使被加密影响有限,但如果是高管的设备,内含重要邮件和信息,影响则不可小觑。
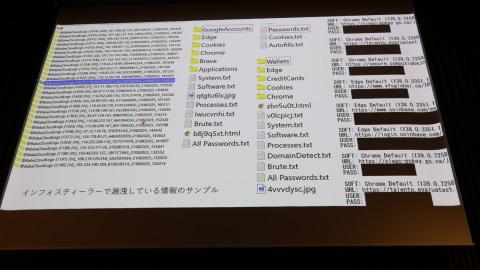
近年来流行的“信息窃取器(Infostealer)”恶意软件,能从浏览器中窃取URL、登录ID、密码、信用卡信息及虚拟货币密钥等。即使使用非邮箱的ID,一旦被窃取,防护效果几乎为零。
现场展示了部分通过信息窃取器泄露的数据,黑色遮挡部分仍能看出大量疑似ID和密码的信息,令人警醒。
杉浦指出,有些用户单人保存近千个ID,全部泄露后需逐一修改密码,工作量巨大。他估计约每3000人中就有1人遭遇此类信息泄露。
必须实现“自动更新”
面对勒索软件等网络攻击,杉浦认为关键在于“自动更新”。AI加速了攻击速度,人工干预的更新流程已无法跟上节奏,必须建立自动化更新机制。
他建议,VPN设备应接受“更新时可能中断”的现实,及时完成补丁安装。
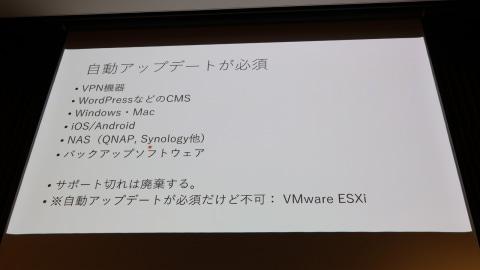
自动更新不仅适用于VPN,也应覆盖服务器上的内容管理系统(如WordPress)、个人电脑、智能手机、网络附加存储(NAS)、备份软件等。对于已停止支持的设备,应立即淘汰。
关于VMware ESXi,杉浦表示其自动更新能力尚不明确,未来可能因缺乏自动更新功能而被市场淘汰。
AI攻击能力是普通技术人员的百倍?
演讲后半段,杉浦以多个案例说明当前信息泄露的严峻形势。
其中,日本国家共享汽车服务“Times Car”泄露超过600万条信息,引发广泛关注。随后多家企业也陆续发生信息泄露事件。
杉浦指出,AI及AI代理的出现是背后重要原因。
过去,漏洞诊断师和渗透测试人员依靠人工寻找系统弱点,但自去年起,AI已超越人类,具备接近顶级攻击者的能力。AI不仅速度快且不知疲倦,攻击效率可能是普通攻击者的100倍。
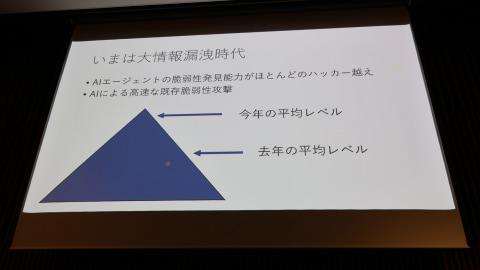
AI攻击在“质量”上多为常规手法,但“数量”极为庞大。人类需两周完成的漏洞扫描,AI数小时即可完成。
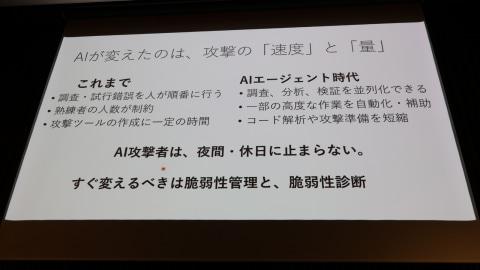
攻击者必定使用AI,防御策略需调整
攻击方式变化,防御策略也必须跟进。杉浦建议重新审视漏洞管理和漏洞诊断。
通过公开信息进行威胁分析的“开源情报(OSINT)”手段,能大致预测攻击者目标。理论上,已知漏洞应能防御AI攻击,但现实中因成本和人力限制,许多漏洞未被及时修补。
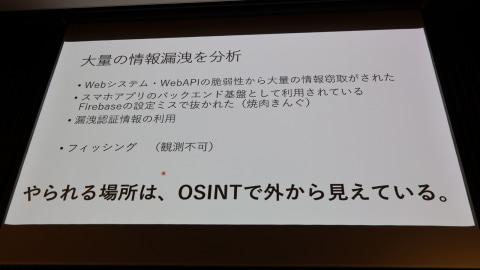
攻击者不会放弃使用AI,因为AI显著提升攻击力。即使存在手工打造的攻击代码,也难以匹敌AI。攻击者会不断更换RaaS供应商以追求更大利益。
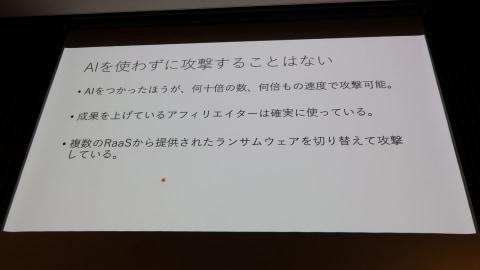
2026年7月WordPress漏洞事件是典型例子:漏洞公布后15分钟内开始应对,自动更新在1小时20分钟后执行,3小时20分钟后攻击代码公开,攻击速度惊人。
杉浦认为,漏洞公布后约一天内攻击即会展开,若延迟一周,受害必然增加,自动更新至关重要。
补丁发布即刻安装,异常则回滚——AI时代的必然选择
过去补丁发布后需评估安全性,但AI时代节奏太快,已无暇顾及。
杉浦举例,某月Windows漏洞多达1400个,逐一评估毫无意义,必须先行安装补丁,若出现问题再回滚。人工判断已跟不上节奏。
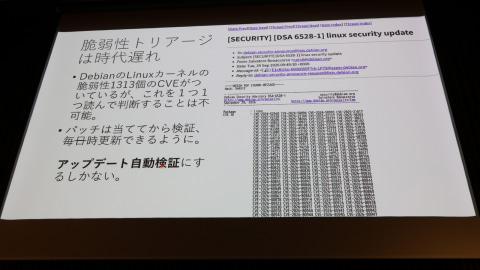
对于高风险设备,建议依赖云服务以降低成本和风险。
杉浦还介绍了名为“ARTEX”的渗透测试工具,因攻击性强被作者停止公开,但因开源特性仍被广泛复制和改造,成为攻击者常用工具。
关于Times Car泄露事件,杉浦分析其网站仍使用2004-2006年开发的老旧系统,早已停止支持,安全风险极大。
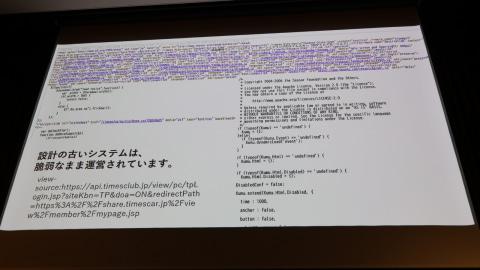
Claude Mythos已过时?AI攻击能力飞速进化
杉浦表示,自2026年3月起,信息安全常识发生了根本变化,AI代理攻击已成现实。
攻击流程中,AI在目标选择、网站定位、已泄露账号密码收集、网站结构分析、漏洞候选生成及最终信息窃取等环节均发挥关键作用。
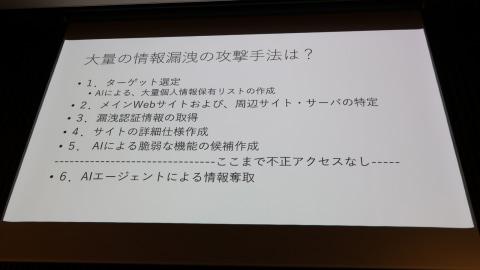
AI发展迅速。2026年4月发布的“Claude Mythos”因漏洞发现能力强被视为威胁,但到了2026年下半年,已出现超越其能力的AI。杉浦指出,Claude Mythos有严格的“安全护栏”,而现有部分AI护栏较松,已被用于攻击。
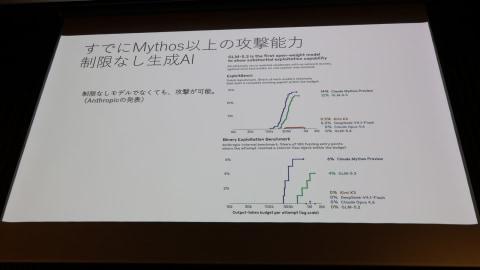
现场演示了某游戏网站的登录流程、规格说明、数据流等信息均可由AI自动获取,无需非法入侵即可发现漏洞。
演讲前一天(10月21日),围绕PHP的安全事件也引发关注,未来一周内安全形势依然严峻。
【相关阅读】
- 供应链攻击风险上升,受害企业后续应对及“供应链安全评价制度”探讨(另文)
- VPN暴露易成攻击目标,补丁更新必须自动化——日本黑客协会杉浦隆幸谈AI时代的勒索软件应对策略(本文)
- “回想起来令人发抖”的勒索软件恶梦、受害恢复及安全企业创立——Cyber Governance Lab达城利元社长演讲(即将发布)