企业中每个人都能使用AI工具的问题在于,人们会以意想不到的方式使用它们。这一事实逐渐引发了人们对企业系统存在新的巨大安全漏洞的担忧,或者至少很快会出现这样的漏洞。
Pluto Security的CEO兼联合创始人Shahar Bahat指出,AI工具在企业内部的采用速度非常快,新发布的AI工具可能在短短两小时内就出现在企业环境中。她表示,该公司在客户中检测到的约60%的风险来自非开发人员编写的工具,财务部门是风险的最大来源,其次是市场和法律团队,开发人员排在第四位。
该初创公司的工具曾发现一家财富500强公司的财务员工开发的一个用于管理客户信息和流失率的应用程序,但该应用程序暴露在互联网环境中,存在安全隐患。
Pluto Security刚刚完成4200万美元融资,正式公开亮相,成为新兴安全初创企业中的一员。这些企业迅速崛起,致力于帮助公司应对AI带来的安全隐患。所有这些公司都获得了投资者的大额资金支持,投资者相信仅依靠现有的安全软件来监控和控制AI工具、连接器及其使用方式,是不合适的解决方案。
Bahat告诉TechCrunch,Pluto Security从今年4月开始销售产品,已经获得了一些客户的认可。该技术帮助企业了解员工使用AI工具的背景、风险分析、可视化和控制。公司目前拥有超过30家企业客户,包括Oscar Health、Workato、Sixt和AlphaSense,年经常性收入已超过200万美元。
Pluto Security的融资包括由TLV Partners领投的850万美元种子轮,网络安全公司Armis的创始人也参与了投资。最近完成的3400万美元A轮融资由Jump Capital领投,Skinos(Check Point联合创始人Shlomo Kramer的风险投资公司)、Ansa Capital及其他天使投资人也参与其中。
对于一家年轻的初创公司来说,这样的市场反响相当不错,但在AI时代并不罕见。风险的广泛性不仅限于领先AI应用的大型科技公司。
当被问及最大的风险来源时,Bahat表示,这取决于首席信息安全官(CISO)的心态以及组织对AI的接受程度,但无论如何都能发现风险。
“总体来说,我们进入的每一个POC(概念验证)项目中,都发现了恶意行为,”她说,“无论是扩展包还是技能,有些甚至在我们进行POC时正遭受活跃攻击。对我来说,这在产品层面是令人兴奋的,但对企业来说则非常糟糕。”
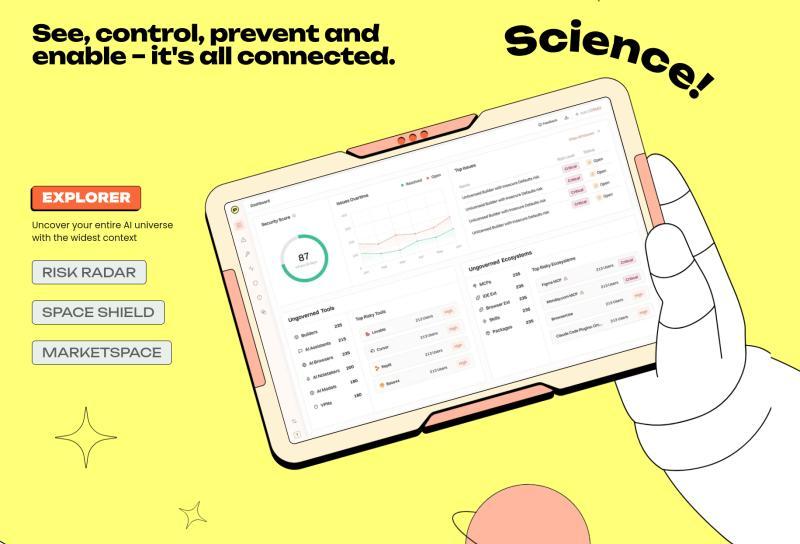
Pluto Security的核心理念是,保障此类环境安全需要安全工具实时关注AI代理的行为,同时监控员工如何构建和部署AI工具。
“我们正在从关注用户行为转向关注代理行为,”Bahat说。
基于这一理念,该公司的软件监控员工使用的AI工具、技能、扩展、MCP服务器及其他依赖组件,以及创建的应用和代理。公司声称能够识别风险组件,发现潜在危险的代理活动,并在不阻碍员工使用或开发AI工具的情况下执行安全策略。
为实现这些功能,Pluto Security连接终端安全和设备管理系统,并可通过它们或直接在设备上部署传感器。它收集包括提示、命令、运行进程、权限和用户历史活动等信息,并在终端使用自有的“轻量级”模型来评估代理的意图。
值得注意的是,Pluto的系统能够在代理工作时进行干预。例如,当代理试图获取超出用户授权的权限时,系统可以阻止该操作,或在会话中插入指令,要求代理确认操作。
“我们可以将上下文信息注入回会话,从而改变代理的行为,”Bahat解释道。
该初创公司还采取了不同寻常的客户拓展方式。今年4月,Pluto推出了Plutonium,这是一个免费平台,允许任何人检查公开可用的AI技能、连接器和插件的风险。平台还提供MCP扫描器和经过验证的组件目录。Bahat称,数千名安全专业人士使用Plutonium,围绕该平台的社区已成为重要的反馈和潜在客户来源。
她表示,Pluto 70%的销售线索来自主动咨询,尽管未具体说明其中有多少直接来自Plutonium。
Pluto计划将新融资资金投入产品开发、扩大安全研究以及拓展美国市场。目前公司在美国和以色列共有40名员工。