日本国家NEC公司宣布开发了面向安全领域的AI技术“cotomi Security for Industry”,旨在帮助应对日益增多的软件漏洞问题。
该技术利用先进的AI模型,整合大量未公开的漏洞信息,自动进行分类、系统影响分析、优先级判断,并实现从漏洞发现到虚拟补丁生成的一站式处理。
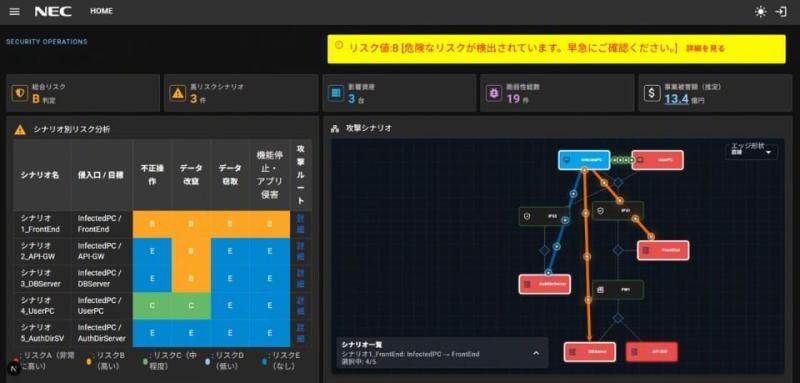
不仅根据漏洞本身的严重程度,还结合设备的互联网暴露情况及实际被利用案例,依据美国CISA于6月发布的BOD26-04标准来判断漏洞的处理优先级。此外,对于单个优先级较低的漏洞,若多个漏洞组合可能导致对重要资产的攻击,也会被识别并重新调整优先级。对于尚无明确判断标准的未公开漏洞,系统会根据实际运营需求,设定如“3天内”、“14天内”或“下一次系统更新时”等优先级,帮助客户系统有效应对漏洞风险。
漏洞发现后,系统会分析可能的攻击手法,自动生成适用于Web应用防火墙(WAF)以及入侵检测/防御系统(IDS/IPS)的虚拟补丁。即使在官方补丁尚未发布或因系统影响难以应用补丁的情况下,也能快速降低风险。