Anthropic宣布推出其网络验证计划(Cyber Verification Program,简称CVP)的扩展版本。希望参与的用户可以通过Anthropic的验证门户(Verification Portal)申请并管理Claude AI的信任计划。
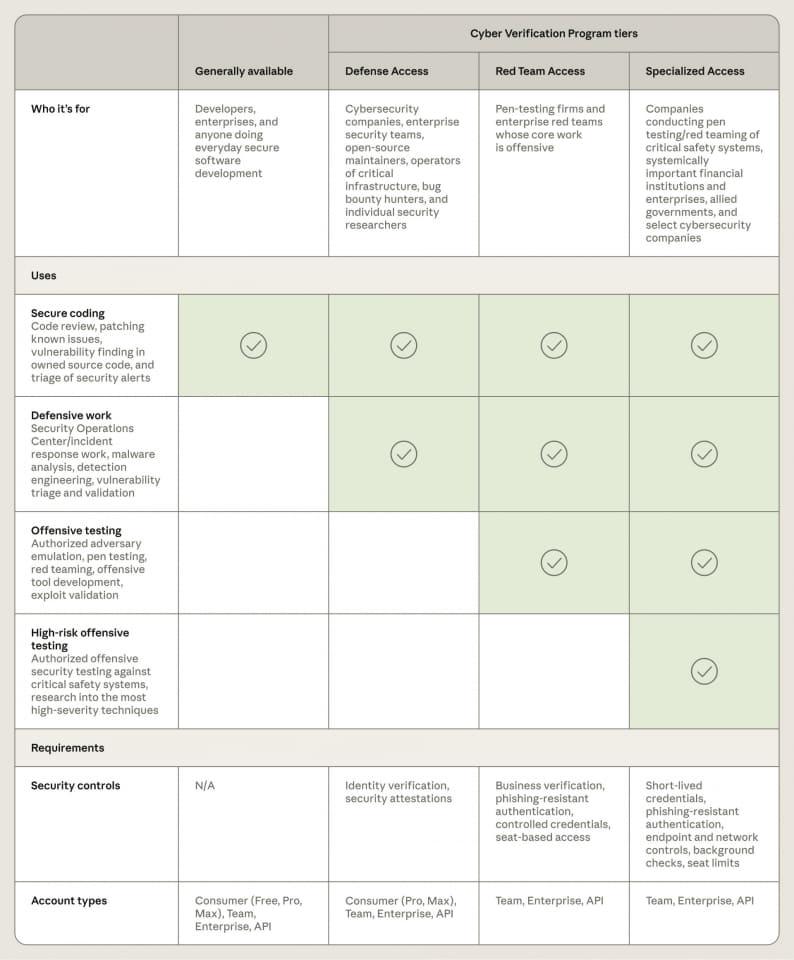
该网络验证计划为安全专家提供了高级的网络安全功能和放宽的内容分类限制。计划分为三个访问等级,安全团队可根据工作需求选择最合适的访问级别。每个级别均支持使用Claude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1以及未来将加入的新AI模型。
安全专家可根据其网络安全职责,使用特定AI模型的功能。不同访问层级对应不同的验证要求和安全控制措施。
-
防御访问(Defense Access):适用于安全运营中心、事件响应、恶意软件逆向工程、漏洞分析与验证等防御性工作。适用对象包括非营利组织、日本国家大学、日本国家政府机构的安全团队,以及地区医院和地方自治体的公共事业运营者等关键基础设施管理者。
-
红队访问(Red Team Access):除防御用途外,还允许经过批准的渗透测试和红队活动。适用组织包括企业内部红队、日本国家政府机构红队及安全与渗透测试公司。仅可对授权测试的系统执行攻击测试,禁止进行可能导致勒索软件传播、物理系统破坏或高风险安全系统入侵的操作。
-
特别访问(Special Access):限制最少,专为经过验证的组织保留,允许测试航空运营系统、电网、通信网络、银行间转账基础设施、日本国家政府行政网络等关键安全系统,这些系统关系到民众生活和市场稳定。该级别的审查由美国政府协助进行。
参与该计划的组织必须保留数据以监控网络滥用行为。预计今年秋季后期,将推出结合零数据保留隐私与强大安全措施的新方案——企业前沿保障(Enterprise Frontier Safeguards,EFS)。届时,相关组织可在自主管理的云基础设施中存储数据。在EFS上线前,访问零数据保留的Claude Fable 5.1或Claude Mythos 5.1的组织,也可使用零数据保留的CVP。