 AI资讯
开源权重AI模型正逐步追赶前沿水平,但安全差距依旧存在
随着政策制定者就如何监管日益强大的AI系统展开讨论,如OpenAI的GPT-5.6 Sol和Anthropic的Mythos,一款中国的开源权重模型正在缩小与行业领先者之间的差距。 中国Z.ai推出的开源权重AI模型GLM-5.2,在网络安全和生物能力方面,仅落后于OpenAI的GPT-5.5和Anthropic的Claude Opus 4.7几个月。根据AI安全非营利组织SaferAI发布的一份
按标签聚合查看文章内容。
AI资讯随着政策制定者就如何监管日益强大的AI系统展开讨论,如OpenAI的GPT-5.6 Sol和Anthropic的Mythos,一款中国的开源权重模型正在缩小与行业领先者之间的差距。 中国Z.ai推出的开源权重AI模型GLM-5.2,在网络安全和生物能力方面,仅落后于OpenAI的GPT-5.5和Anthropic的Claude Opus 4.7几个月。根据AI安全非营利组织SaferAI发布的一份
 AI资讯
OpenAI本周表示,其即将私下发布的Astra模型是首个具备网络安全相关能力的模型,公司认为该模型若公开发布将带来“关键”风险。与此同时,AI聊天平台Claude、ChatGPT和Grok在周四几乎同时出现故障。xAI称Grok的故障源于孟菲斯数据中心的问题,但OpenAI和Anthropic的故障原因尚不明确。 美国正在边境附近使用高能激光击落无人机,作为采用新一代定向能武器的计划一部分,这些
 AI资讯
美国马萨诸塞州参议员伊丽莎白·沃伦(Elizabeth Warren)于周一致信国防部长皮特·赫格塞斯(Pete Hegseth),对五角大楼决定允许埃隆·马斯克旗下公司xAI访问机密网络表示担忧。 信中指出,xAI开发的有争议的人工智能模型Grok曾产生令人不安的输出内容,包括向用户提供“如何实施谋杀和恐怖袭击的建议”,生成反犹太主义内容,以及制造儿童性虐待材料。 沃伦认为,Grok明显缺乏足够
 AI资讯
在一次记者简报会上,OpenAI的安全与防护负责人表示,公司已确认其AI模型Astra达到了其制定的关键网络安全能力标准。该标准是OpenAI为应对AI模型带来的新风险而设立的准备框架,明确了风险阈值和应对流程。OpenAI认为,当AI模型能够自主发现并利用现实软件中未知漏洞时,即达到了关键网络安全门槛。针对这一情况,公司已按照既定程序暂停了Astra的进一步开发,直到能够实施适当的安全防护措施。
 AI资讯
在一次记者简报会上,OpenAI的安全与保障负责人表示,公司已确认其AI模型Astra达到了其制定的关键网络安全能力标准。该标准设定了当AI模型带来新风险时的阈值和应对流程。OpenAI认为,当AI模型能够自主发现并利用现实软件中未知漏洞时,即达到关键网络安全门槛。公司表示,按照既定程序,已暂停Astra的进一步开发,直到相关安全防护措施完善。 此前,OpenAI曾暂停了与Astra及未来AI模型
 AI资讯
1. 动态适应决定“AI对AI”战斗的胜负 正如第一回所分析,随着网络攻击主体转向AI,防御方长期依赖的人类监控与判断的静态模型已基本失效。在攻击AI不断变异、自主寻找入侵路径的现代战场上,传统基于历史特征的防御已无法应对,甚至连“后发制人”都做不到。 截至2026年,攻击AI已超越自动化,进入能实时适应目标环境的自律阶段。例如,入侵目标的EDR(端点检测与响应)产品行为能在几分钟内被学习,攻击
 AI资讯
起初,DeSantiago 并未过于担忧,他以为不当照片会违反 TikTok 的社区准则,通常会被迅速删除。 “当我最终看到那张图片时,感觉就像被重重击中了一拳,”DeSantiago 告诉 WIRED。他认出图片部分内容类似他大学时工作时拍的镜面自拍,但照片中的他穿着内衣,而非工作制服,姿势也变得挑逗。 这条信息引发了长达数月的纠纷,涉及两所学校的学生和管理人员。DeSantiago 并非唯一遭
 AI资讯
起初,DeSantiago 并不担心——他以为不当照片违反了 TikTok 的社区准则,通常会很快被删除。 “当我最终看到那张图片时,感觉就像被重重击中了一拳,”DeSantiago 告诉 WIRED。他回忆,那张图片部分像是他大学时工作时拍的镜子自拍照。但照片中,他穿的不是工作制服,而是内衣;姿势也变得挑逗,而非原本的自然站姿。 这条信息引发了一场跨越两所学校、涉及学生和管理层的长达数月的风波。
 AI资讯
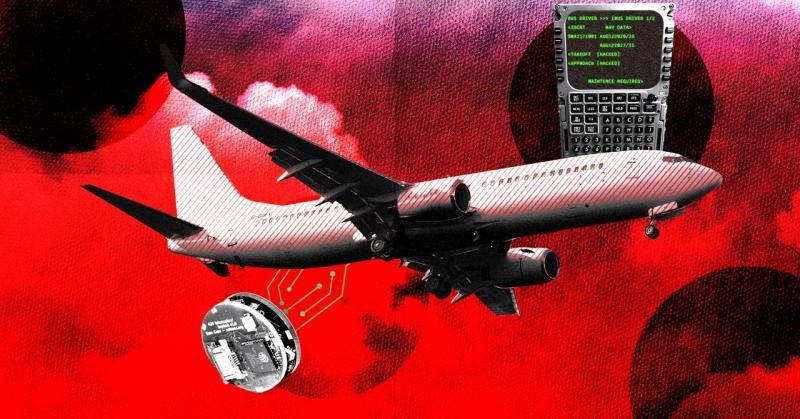
明天,在Usenix网络安全大会上,加州大学圣地亚哥分校和奥伯林学院的研究人员将展示一种能够劫持波音737自动驾驶系统的黑客技术。该技术可以重定向飞机导航,或悄无声息地篡改飞机起飞和燃油计算中的关键参数,同时在飞行员屏幕上伪造显示结果。研究人员指出,这些细微的变化可能导致从跑道超出、航线偏离到进入其他国家领空,甚至引发灾难性坠机。 为了实施这一攻击,他们制造了一个大约硬币大小、支持Wi-Fi的原型
 AI资讯
随着人工智能工具的广泛应用并深度融入全球软件开发,网络安全公司CrowdStrike最新研究揭示,攻击者正积极瞄准AI工具链,窃取访问凭证,深入渗透目标环境,窃取敏感数据,甚至破坏目标文件和系统,同时不断寻找掩盖痕迹的新手段。 研究人员在调查AI软件供应链攻击时发现了一种活跃的蠕虫病毒。CrowdStrike反对手工作高级副总裁Adam Meyers表示,目前尚未将该活动归因于具体攻击者,但其行为
 AI资讯
“向多兰先生致敬,他是这项运动中最伟大的球队老板,”当时他对记者说。“他们把多兰先生妖魔化,几乎像布鲁斯·韦恩,像蝙蝠侠电影里的哥谭市……这个人照顾着我们。” 然而,在多兰的组织内部,有些人对Fat Joe的看法却不同。麦迪逊广场花园内部的VIP数据库将Joe标记为“中等风险”,这是大约400名名人中的一个风险评分。许多这些名人都是尼克斯比赛的场边常客:包括Edie Falco、Mark Rons
 AI资讯
战略对话研究所(ISD)发布的一份报告揭示了一个令人担忧的现象:所谓的“裸体化”应用和网站在网络上迅速传播,这些工具允许用户在未经同意的情况下,数字化地“脱衣”他人。 这份于周一发布的研究分析了十大最常用来制作非自愿色情深度伪造内容的应用和网站,并调查了用户如何找到这些工具。令人惊讶的是,绝大多数的推荐流量并非来自4chan等小型、监管松散的网络社区,而是来自主流社交媒体平台。 根据ISD报告,2