 AI资讯
采用AI代理的公司惊觉其在关键任务中频频失误
AI代理曾被视为继生成式AI之后的下一个热门产品类别,尤其是在生成式AI未能带来预期的生产效益后。然而,随着时间推移,这些被寄予厚望的AI代理项目开始暴露出严重问题。 据估计,美国约有79%的企业高管正在开发某种AI代理,但Gartner预测显示,到2027年底,约40%的此类项目将因风险控制不当而失败。 简而言之,AI代理在执行关键任务时可能对企业造成巨大损害。网络咨询工程师Sayali Pat
按标签聚合查看文章内容。
AI资讯AI代理曾被视为继生成式AI之后的下一个热门产品类别,尤其是在生成式AI未能带来预期的生产效益后。然而,随着时间推移,这些被寄予厚望的AI代理项目开始暴露出严重问题。 据估计,美国约有79%的企业高管正在开发某种AI代理,但Gartner预测显示,到2027年底,约40%的此类项目将因风险控制不当而失败。 简而言之,AI代理在执行关键任务时可能对企业造成巨大损害。网络咨询工程师Sayali Pat
 AI资讯
周二,教育科技巨头Instructure披露了一起数据泄露事件,黑客窃取了学生的私人信息,包括姓名、个人电子邮件地址以及师生之间的消息。 如今,黑客似乎再次成功入侵Instructure,这次他们篡改了多所学校的Canvas平台登录页面。Canvas是Instructure提供的一个平台,帮助学校管理课程作业并与学生沟通。 TechCrunch发现,网络犯罪组织ShinyHunters在三所学校的
 AI资讯
自今年四月 Mythos 发布以来,Anthropic 公司一直声称并警告,该模型不仅具备发现软件漏洞以帮助防御者修补的高级能力,还能找出被恶意行为者利用的漏洞利用方法。Anthropic 在推出 Mythos 5 和 Claude Fable 5 时特别指出了这一双刃剑效应。“人工智能模型的许多高级用途具有双重性质:同样的查询在网络安全专家和生物学研究人员手中是有益的,但如果落入恶意行为者手中则
 AI资讯
美国Anthropic公司于21日宣布,将其顶级模型“Claude Mythos 5(Mythos)”通过“Claude Security”平台开放使用,并引入合作伙伴的网络防御工具中。此次开放对象为使用Claude Enterprise并启用Claude Security的企业。 不过,用户企业无法直接与Mythos模型交互。系统通过专用接口在后台运行Mythos,针对预设任务进行操作,用户仅
 AI资讯
日本GMO网络安全公司(GMOサイバーセキュリティ byイエラエ株式会社)于27日宣布,构建了融合前沿AI技术与世界顶级白帽黑客经验的网络安全专用AI平台——“AI白帽黑客 by GMO”。该平台将提升漏洞诊断、渗透测试、网络攻击检测与监控、事件响应等能力,逐步推出适应AI时代的新型网络安全服务。 GMO网络安全公司指出,最先进的大规模AI模型“前沿AI”(フロンティアAI)的出现,彻底改变了网络
 AI资讯
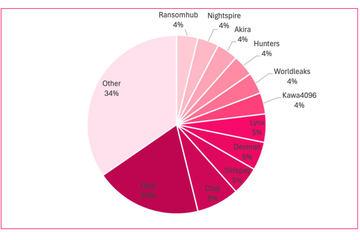
Check Point发布了针对2025年日本网络威胁形势的综合分析报告,揭示了主要攻击类型及行业影响。
 AI资讯
安全研究员Dor Zvi及其在网络安全公司RedAccess的团队,对使用AI软件开发工具Lovable、Replit、Base44和Netlify创建的数千款vibe编码网络应用进行了分析,发现其中超过5000款几乎没有任何安全或身份验证措施。许多应用允许任何仅凭URL访问者直接进入应用及其数据,部分应用仅设置了极其简单的访问门槛,如允许使用任意邮箱登录。Zvi表示,大约40%的应用暴露了敏感数
 AI资讯
MiniMax的AI代理MaxClaw现已支持个人微信,覆盖微信企业版、飞书、钉钉、Telegram和WhatsApp等主流平台,推动AI从实验室走向日常应用。
 AI资讯
NVIDIA与思科联合开源AI代理运行时OpenShell,旨在为企业级AI代理构建安全防火墙,防止其反噬或数据泄露,助力企业精准管控大规模自动化中的AI行为。
 AI资讯
六个月前,AI数据训练初创公司Mercor刚刚完成了一轮3.5亿美元的C轮融资,估值达到100亿美元,正处于高速发展阶段。然而,3月31日该公司承认遭遇数据泄露事件后,陷入了前所未有的困境。 据称,一个黑客组织声称从Mercor系统中窃取了4TB的数据,涉及候选人档案、个人身份信息、雇主数据、源代码以及API密钥等敏感信息。Mercor尚未确认数据的真实性,仅表示正在调查此事,并将继续与客户和承包
 AI资讯
本周,WIRED的一项调查揭示了MSG老板Jim Dolan及其安全主管John Eversole建立的私人监控体系的最新细节。根据法庭记录和WIRED消息来源,前往花园剧场及其他Dolan拥有的场所的访客,遭受了面部识别、社交媒体监控、现场监视等多重监控手段。 美国政府无令状监听权本周遭遇阻碍。尽管总统特朗普推动长期重新授权所谓的第702条间谍计划,众议院20名共和党议员投票反对全面重新授权,迫
 AI资讯
Mercor,一家知名的AI招聘初创公司,确认其遭遇了一起与开源项目LiteLLM供应链攻击相关的安全事件。 这家AI初创公司周二向TechCrunch透露,它是“成千上万受LiteLLM项目近期安全漏洞影响的公司之一”,该漏洞与一个名为TeamPCP的黑客组织有关。此次事件的确认正值勒索黑客组织Lapsus$声称已针对Mercor并获取其数据之时。 目前尚不清楚Lapsus$团伙如何通过Team