美国谷歌公司于当地时间7日宣布推出面向Android设备的本地AI保护环境“AISeal(Android on-device AI seal)”。该机制旨在即使主操作系统遭受攻击,也能有效保护用户的个人数据。
近年来,移动设备已从简单的应用集合转变为能够预测用户需求并主动响应的“主动式个人助理”。为了实现这一功能,必须整合邮件、消息、日历等多种个人数据,因此对这些数字化信息的安全保护提出了更高要求。
硬件级别保护个人数据
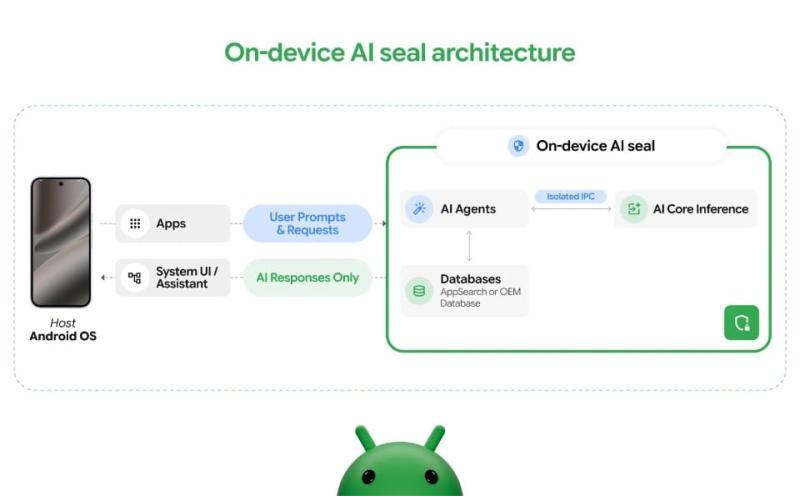
AISeal基于Android标准的虚拟化技术(如AVF和pKVM虚拟机监控程序)构建。它通过受保护的虚拟机(pVM)提供硬件隔离的安全存储库(Secure Vault)。
该机制将AI工作负载与主操作系统分离,即便智能手机的操作系统整体被病毒感染或被攻破,用户的个人数据依然能免受非法访问的威胁。
考虑到移动设备的性能和电池消耗,AISeal优化了系统内存和电量使用,同时支持多个AI服务安全共享同一安全存储库,实现多租户环境。
安全存储库内的关键组件包括加密保存个人信息的“受保护数据库”,未来还计划与“AICore”协作,在本地执行基础模型推理,以及结合私人信息和推理结果执行任务的AI代理。
通过内部访问控制,原始数据不会暴露给外部。即使AI助手在存储库内查询数据库并总结日程安排,最终也只会将处理结果传递给主操作系统。
生态系统支持与未来发展
作为基础的pKVM开源实现通过Android的通用内核镜像(GKI)提供,并获得了安全评估标准ISO 15408中业界最高等级的漏洞测试认证SESIP保证等级5(AVA_VAN.5)。
芯片制造商也在积极支持该技术。台湾的联发科技宣布将在“Dimensity 9600 Pro”芯片中支持AISeal,此外,高通的骁龙芯片也计划通过AVF技术实现兼容。谷歌正与设备制造商合作,推动该技术在实际产品中的应用。
谷歌目前将硬件隔离的个人上下文存储视为重要里程碑,已开始在Android系统中推广部署。
未来,谷歌计划将AI模型执行和系统级代理直接迁移至pVM内,实现无需访问主机内存的“存储库内推理”和“自主代理”。
此外,还计划为保护区(Enclave)与神经网络处理单元(NPU)之间分配专用高速通道,并构建端到端加密的混合推理环境,连接本地保护环境与厂商专属的安全云服务器。