日本电气株式会社(NEC)于2日宣布,将于今年9月底推出一款面向AI时代的脆弱性防护一站式托管服务——“BluStellar智能托管服务”。该服务以金融机构、制造业及流通服务等企业为初期目标,涵盖从IT和网络资产发现、脆弱性检测、风险分析,到优先级排序、对策制定、执行及运营改进的全流程支持。
NEC执行役Corporate EVP木村哲彦表示:“虽然初期聚焦特定行业,但无疑各行业均有需求。我们计划逐步扩大目标行业,三年内实现300亿日元的销售目标。”
此次发布中,NEC还介绍了用于该服务的安全AI技术“cotomi Security for Industry”。该技术通过高性能AI和前沿AI,整合大量未公开的脆弱性信息,支持脆弱性分类、系统影响分析、优先级判断及虚拟补丁生成,实现一站式管理。鉴于脆弱性发现后的评估与应对成为新挑战,NEC利用其在网络安全领域积累的经验,致力于实现AI原生时代所需的新型脆弱性管理。
AI自主保护IT基础设施的“BluStellar智能托管服务”
BluStellar智能托管服务通过AI综合分析资产信息、脆弱性信息和业务影响,识别用户需优先处理的风险,并从方案建议到执行提供一站式支持。服务还利用AI持续分析脆弱性应对状况和系统运营数据,通过风险评估和改进方案制定,持续推动运营改进循环,旨在实现预先防御威胁的网络弹性。
木村执行役指出,前沿AI带来的挑战包括脆弱性发现到攻击的速度加快、攻击规模爆炸性增长、应对压力极限以及外部AI使用带来的信息管理难题。今年5月,金融行业及日本银行已联合发布短期对策请求,预计此影响将波及所有行业。所有企业必须立即升级安全体系。
传统依赖人工的脆弱性防护已难以应对月均超过1万件的脆弱性及快速的零日攻击,IT基础设施必须实现自主防护和持续改进的循环机制。
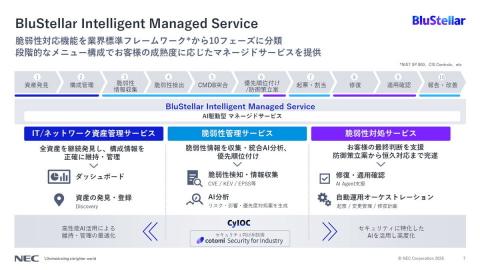
BluStellar智能托管服务正是为实现这一自主IT基础设施而设计,涵盖资产检测、识别、应对,并基于风险优先排序加速自动化处理脆弱性。
服务将脆弱性应对功能按照NIST等行业标准框架划分为10个阶段,提供分阶段菜单,满足不同用户成熟度需求。
NEC托管服务业务负责人嶋村寿介绍:“服务核心是NEC独创的次世代网络安全服务‘CyIOC’,集成了NEC近30年为6000多家企业和机构提供运维外包的经验,涵盖IT资产管理、脆弱性管理及运营改进,打造AI驱动的一站式托管服务。”
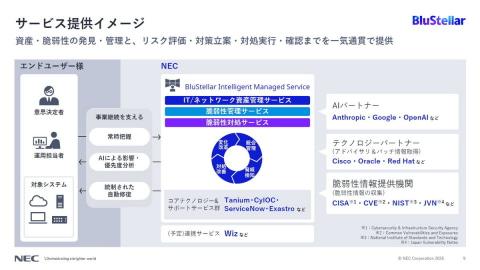
服务由NEC提供IT及网络资产管理、脆弱性管理和应对服务。提供五种模式:脆弱性管理、脆弱性应对、管理与应对结合、资产与脆弱性管理、资产管理与脆弱性管理及应对,用户可根据自身安全运营状况灵活组合。
技术基础包括CyIOC、Tanium、ServiceNow、Exastro,计划联动Wiz。AI合作伙伴涵盖Anthropic、Google、OpenAI,技术合作伙伴有Cisco、Oracle、Red Hat,脆弱性信息来源包括CISA、CVE、NIST、JVN等。
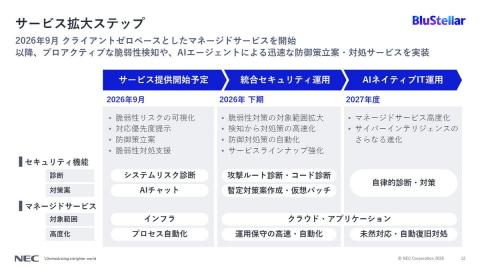
服务将于2026年下半年扩展至综合安全运营,2027年进一步拓展至AI原生IT运营。
木村执行役表示:“初期以NEC自身无客户基础的系统风险诊断为核心,结合AI和流程自动化提供托管服务。2026年下半年将进入综合安全运营阶段,扩大脆弱性防护至云应用,新增攻击路径诊断、临时对策方案及虚拟补丁功能,大幅提升检测到应对速度。2027年目标实现AI原生IT运营,借助自主诊断与网络情报进化,实现预防和自动恢复。”
此外,计划将安全视角扩展至IT运营整体、运营数字化转型及DX场景,涵盖业务系统IT基础设施现代化及利用生成式AI解决管理难题,打造覆盖全IT的AI驱动托管服务。
支持未公开脆弱性检测至虚拟补丁生成的“cotomi Security for Industry”
发布会上还介绍了应用于托管服务的安全AI技术“cotomi Security for Industry”。该技术整合高性能AI和前沿AI发现的海量未公开脆弱性信息,支持脆弱性分类、系统影响分析、优先级判断及虚拟补丁生成,实现一站式管理。
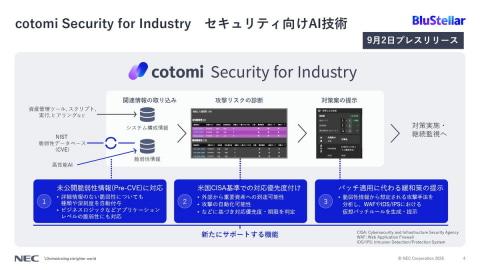
随着AI能力提升,脆弱性发现能力显著增强,但发现后的评估与应对成为新挑战。NEC利用网络安全领域积累的经验,致力于实现AI原生时代的新型脆弱性管理。
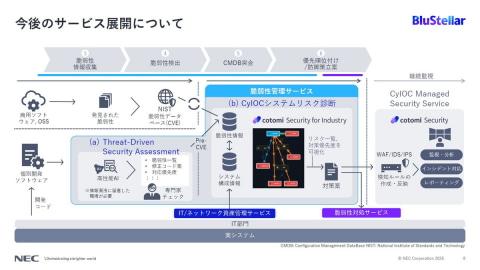
NEC安全系统平台研究所所长兼NEC安全董事执行役员常务藤田範人介绍:“服务不仅整合公开的NIST CVE数据库,还利用高性能AI检测自主开发软件的脆弱性,涵盖未公开脆弱性(Pre-CVE),并结合IT网络和资产管理提供的系统信息,确定优先处理的脆弱性,制定防御方案。方案将交由脆弱性应对服务执行实际操作。”
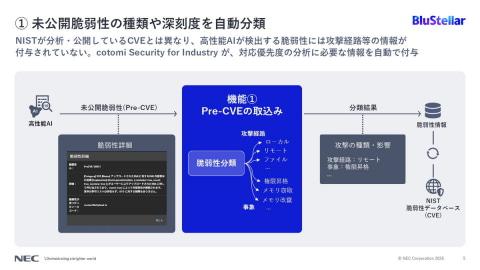
具体功能包括自动分类未公开脆弱性的种类和严重度。与NIST公开的CVE不同,高性能AI检测的脆弱性缺少攻击路径等信息,cotomi Security for Industry自动补充优先级分析所需信息。
此外,基于设备互联网暴露情况等信息,按照美国CISA标准判定脆弱性优先级,并识别可能组合攻击重要资产的脆弱性,调整优先级。
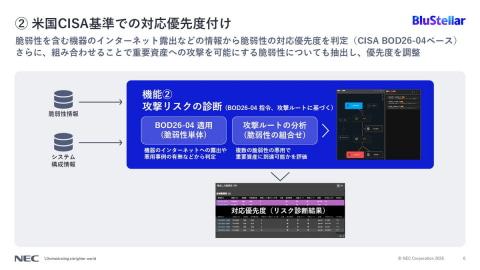
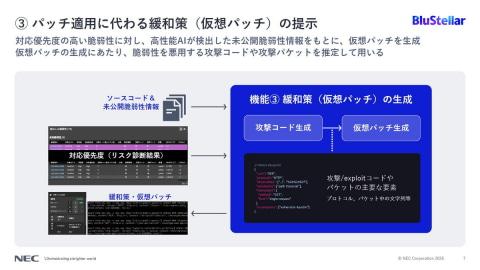
针对高优先级脆弱性,利用高性能AI检测的未公开脆弱性信息生成虚拟补丁,推测攻击代码和攻击包以构建补丁。
未来服务规划中,9月底将推出“Threat-Driven Security Assessment”,利用Anthropic、OpenAI等高性能AI开展威胁驱动的脆弱性诊断服务,特点包括NEC专家诊断结果复核、与SAST结合提升诊断覆盖率、提供国内云限定及ZDR合同选项。
2026年3月启动的“CyIOC系统风险诊断”服务将于9月底功能升级,结合cotomi Security for Industry支持未公开脆弱性风险可视化,提供AI辅助的脆弱性管理。