日本GMO互联网集团旗下的GMO Flatt Security,专注于网络安全业务,宣布将于10月21日起推出AI主导的渗透测试服务——“不正访问突袭测试 by GMO”。该服务在12月31日前申请,统一价格为98万日元(不含税)。
“不正访问突袭测试 by GMO”是一项针对整个公司范围的安全检测服务,模拟攻击者视角,验证是否可能发生不正访问。
该服务通过探索公开资产,涵盖所有发现的资产,甚至包括企业自身未掌握的资产,进行全面检测。同时,AI将运用多种攻击手法尝试入侵,从多角度、高精度地评估安全风险。
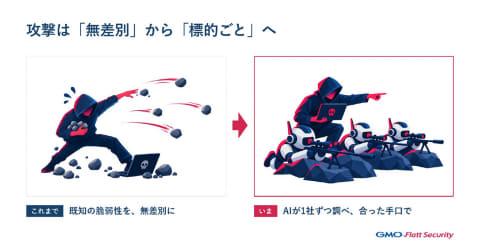
在日本国内,10月份以来不正访问事件急剧增加。攻击不仅针对已知漏洞和配置错误,还包括通过解析公开的手机应用程序,获取API信息并进行非法操作等新型攻击。此外,企业内部的BI工具和员工管理系统等也面临被侵害的风险。
此次“不正访问突袭测试 by GMO”区别于传统的单一应用漏洞扫描或预设场景测试,采用与攻击者相同的策略,不限定检测范围,针对整个公司进行不正访问尝试。
GMO Flatt Security的安全工程师将指挥AI代理群,目标是“窃取个人信息及企业持有信息,掌控系统”,从外部在无任何事前知识的情况下发起攻击。
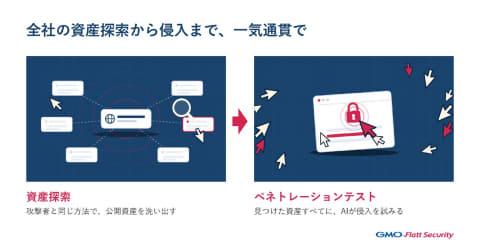
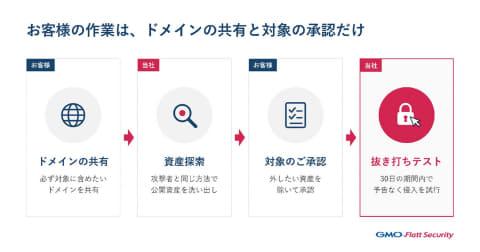
客户只需提供希望包含在测试中的域名列表。GMO Flatt Security将以这些域名为起点,利用ASM(攻击面管理)技术识别互联网公开资产,所有客户确认的资产均纳入攻击范围。测试将在30天内以“突袭”形式进行,涵盖从网络层到应用层,既利用已知漏洞,也尝试发现并利用新漏洞。
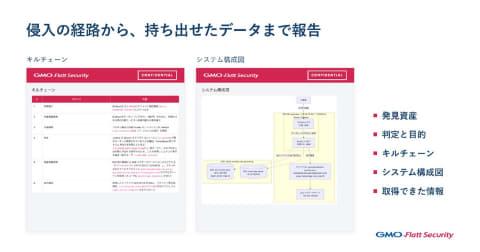
一旦发现严重不正访问风险,GMO将不必等到测试结束,立即发出快速通知。无论是快速报告还是最终报告,均包含发现的资产、目标(入侵或信息获取)是否达成、从初始入侵到目标实现的攻击链(Kill Chain)、攻击路径的系统结构图以及实际获取的信息。