美国微软公司于21日(美国时间)发布报告称,一个与中国政府有关联的名为“Storm-0940”的团体,利用名为“ARTEX”的代理型AI入侵测试框架,自动化攻击了全球数百个组织,造成了严重损害。
该报告总结了AI代理在安全领域造成的影响。AI代理能够全天候运行,包括周末和节假日,同时尝试多条入侵路径,大幅缩短了从目标选择到达成攻击目的的时间。这种方式加快了复杂攻击(如供应链攻击)的速度和影响力。
Storm-0940是一个自2021年起活跃的中国政府关联团体,主要针对多个行业进行数据窃取。利用ARTEX进行的攻击中,攻击者能够获得目标组织云基础设施的特权访问权限,且从初次选定目标到获得特权访问的时间不到3小时,存在多起类似案例。
自今年9月以来,攻击范围涵盖航空航天、防务、汽车、化工、能源、金融服务、政府机构、法律、制造、媒体、军事、半导体、软件、科技、智库及非营利组织等多个行业。
微软指出,今年10月曝光的云备份应用“ConnectWise”的供应链攻击事件,也与Storm-0940有关。该团体利用ARTEX加快了对下游受害者的扫描、侦察、密码喷射攻击及OAuth应用滥用。
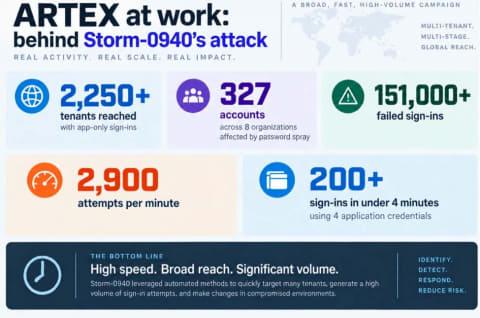
攻击过程中,攻击者通过已获授权的应用程序滥用被入侵的应用权限。微软365客户预先授予的权限被利用,攻击者伪装成合法应用,无需用户登录即可进入内部环境。
微软同时提供了针对这类攻击的应对措施,并介绍了微软365租户的防护方法。