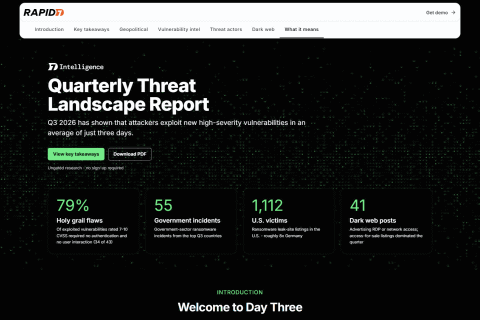
日本国家Rapid7公司于10月21日发布了2026年第三季度的《季度威胁态势报告》。
该报告基于公司管理检测与响应(MDR)服务、漏洞情报平台及威胁研究收集的遥测数据,季度性分析全球攻击者的行为。2026年第三季度报告重点分析了漏洞利用情况、与国家相关的威胁组织及网络犯罪活动、勒索软件趋势以及地下市场动态。
仅8%的攻击活动涉及AI技术
报告显示,Rapid7追踪的威胁信息中,只有8%的攻击活动部分使用了AI技术。公司将此比例描述为“仅8%”,表明当前AI在攻击中的应用尚未广泛,但同时也指出这反映的是当前的采用情况,未来可能会增加。即使在使用AI的案例中,攻击目标的选择和攻击目的仍由人类决定,AI主要用于攻击手段的选择和目标优先级排序等中间环节。
Rapid7的Christiaan Beek指出,AI在漏洞发现方面的快速增长容易与实际漏洞利用混淆。虽然AI确实在不断发现漏洞,但报告显示,2026年第三季度新确认被利用的高危漏洞有43个,较上一季度减少7%。
不过,攻击者从漏洞公开到利用的时间非常短。报告指出,高危漏洞从公开到被利用的平均时间为3天,71%的利用事件发生在漏洞公开后一周内。此外,43个新利用漏洞中有34个(79%)无需认证或用户操作即可被利用。
Beek强调,问题不在于AI驱动的漏洞利用是否会大规模爆发,而是何时爆发。他建议防御方应摆脱事后补丁的被动模式,基于具体暴露风险的天数,合理评估和容忍风险水平。