随着企业逐渐允许AI代理访问更多系统,一个围绕AI代理所使用的新工具链——包括技能、插件、MCP服务器及互联网交互的附加组件——正在初步形成。AI安全初创公司AIR认为,企业需要一种方式来监控这条供应链。该公司近日宣布完成两轮种子融资,共计5000万美元,用于打造相关产品。
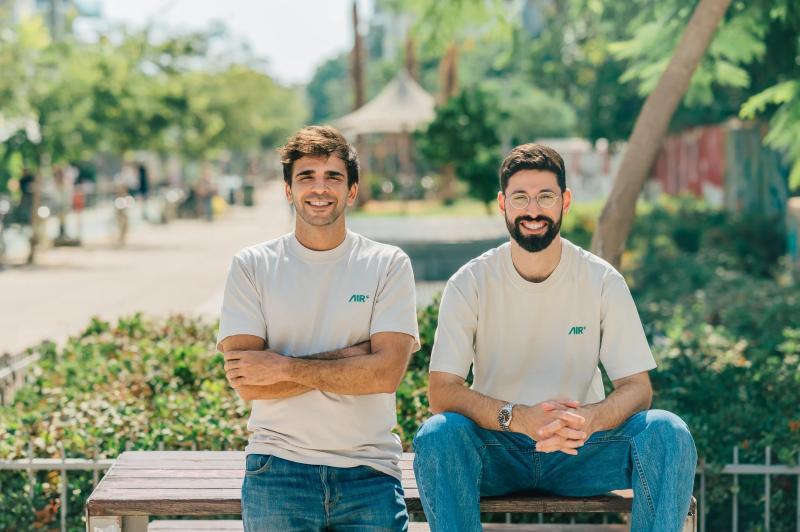
AIR由以色列8200部队的资深成员Yair Saban(CEO)和Niv Hoffman(CTO)创立,他们曾专注于进攻性网络安全。AIR提供的平台能够发现企业内部运行的AI代理,持续审查这些代理所使用的技能、工具和组件,并阻止它们与未通过安全标准的软件或外部资源交互。此外,AIR还运营一个经过审核的AI代理技能和插件市场。
Saban向TechCrunch透露,两轮融资相隔数周完成,首轮融资1000万美元,由红杉资本领投,第二轮融资4000万美元,由Greenoaks领投。其他投资者包括Swish、Netz、Cognition总裁Zach Frankel、Wiz联合创始人Yinon Costica、Eon联合创始人Ofir Ehrlich、Anne Neuberger、Omer Adam、Clay联合创始人Varun Anand等天使投资人。
AIR的核心观点是:AI代理在企业中的广泛应用正逐渐类似于操作系统,但它们所使用的工具或安装的软件尚未获得类似于驱动程序那样的严格监管。Saban指出,早在2000年代初,安装驱动程序无需签名,而如今每次安装驱动都会显示签名信息,因为驱动程序会加载内核代码。相比之下,AI代理的技能、插件和MCP缺乏类似的安全签名机制,这是一大遗憾。
他强调,随着AI代理在数据库和企业系统中更自主地工作并连接互联网,攻击者可能通过污染AI代理所消费的内容来实施攻击,而非直接攻击代理本身。
AIR通过一款可视化产品解决这一问题,该产品能够发现企业环境中活跃的AI代理,识别使用未经IT部门批准的AI工具或个人账户的员工。随后,AIR通过一个执行层拦截并分析代理的行为,如加载技能或从互联网获取内容。最后,AIR会将代理想要使用的工具、插件或软件与其维护的白名单进行比对。
Saban表示,AIR通过持续评估互联网上公开的技能和插件,监控其变化和潜在恶意行为,因为先前批准的技能如果下载的包发生变化或开发者账户被攻破,也可能变得危险。目前,AIR平台已过滤掉约27%的在线技能和插件。
AIR声称拥有超过20家客户,其中约四分之一为大型企业。需求最强烈的领域为监管严格的行业,尤其是金融服务和制药公司。
不过,AIR并非该领域唯一玩家。Noma Security提供代理、MCP服务器和技能的发现、访问控制及运行时监控;Zenity销售类似的安全和治理工具;Astrix Security的身份平台支持企业发现和控制代理及MCP服务器;Operant AI则提供代理保护和MCP网关。
该领域吸引了大量风险投资,Zenity去年8月完成1.25亿美元C轮融资,Noma去年完成1亿美元B轮融资。
Saban认为,AIR的竞争壁垒在于其持续审查围绕AI代理的技能和插件生态系统的能力。“持续审查技能和插件网站是一项艰巨任务,获得终端可视性相对容易,大家都会做,但围绕这一点建立护城河很难。”
他还指出,尽管AI实验室和服务提供商最终会内置安全检查和策略以过滤恶意技能和工具,但企业仍然希望购买一款跨供应商独立运行的产品。
红杉资本合伙人Bogomil Balkansky在邮件中表示:“这不是扫描问题,而是持续重新验证问题。实时检查企业代理接触的每个技能、插件、MCP服务器和子代理,并在每次变更时重新检查,是一项基础设施挑战,远超安全问题。AIR过去一年一直在构建这条管道,单靠更好的扫描器无法赶上。”
AIR目前拥有约40名员工,Saban表示新资金将主要用于招聘研究人员和扩大在美国及欧洲的市场拓展。